 TgWitness
Usted elige el alcance.
Chats seleccionados, una carpeta de Telegram o toda la cuenta. Un espacio de trabajo independiente para cada cuenta.
Compare los modos de recopilaciónCapture mensajes de Telegram, conserve sus modificaciones y exporte un registro firmado.
La demostración utiliza datos ficticios. No es necesario iniciar sesión en Telegram.
Captura con GitHub Actions (versión preliminar) Copia externa en S3: configuración y recuperaciónEl informe comienza en 14:00.
La sesión informativa comienza en 15:00.
Se ha conservado la versión anteriorEl contenido capturado permanece en su registro.
El mensaje desaparece. El historial capturado permanece.
01: EL ESPACIO DE TRABAJO
Explore la interfaz con datos de demostración ficticios.
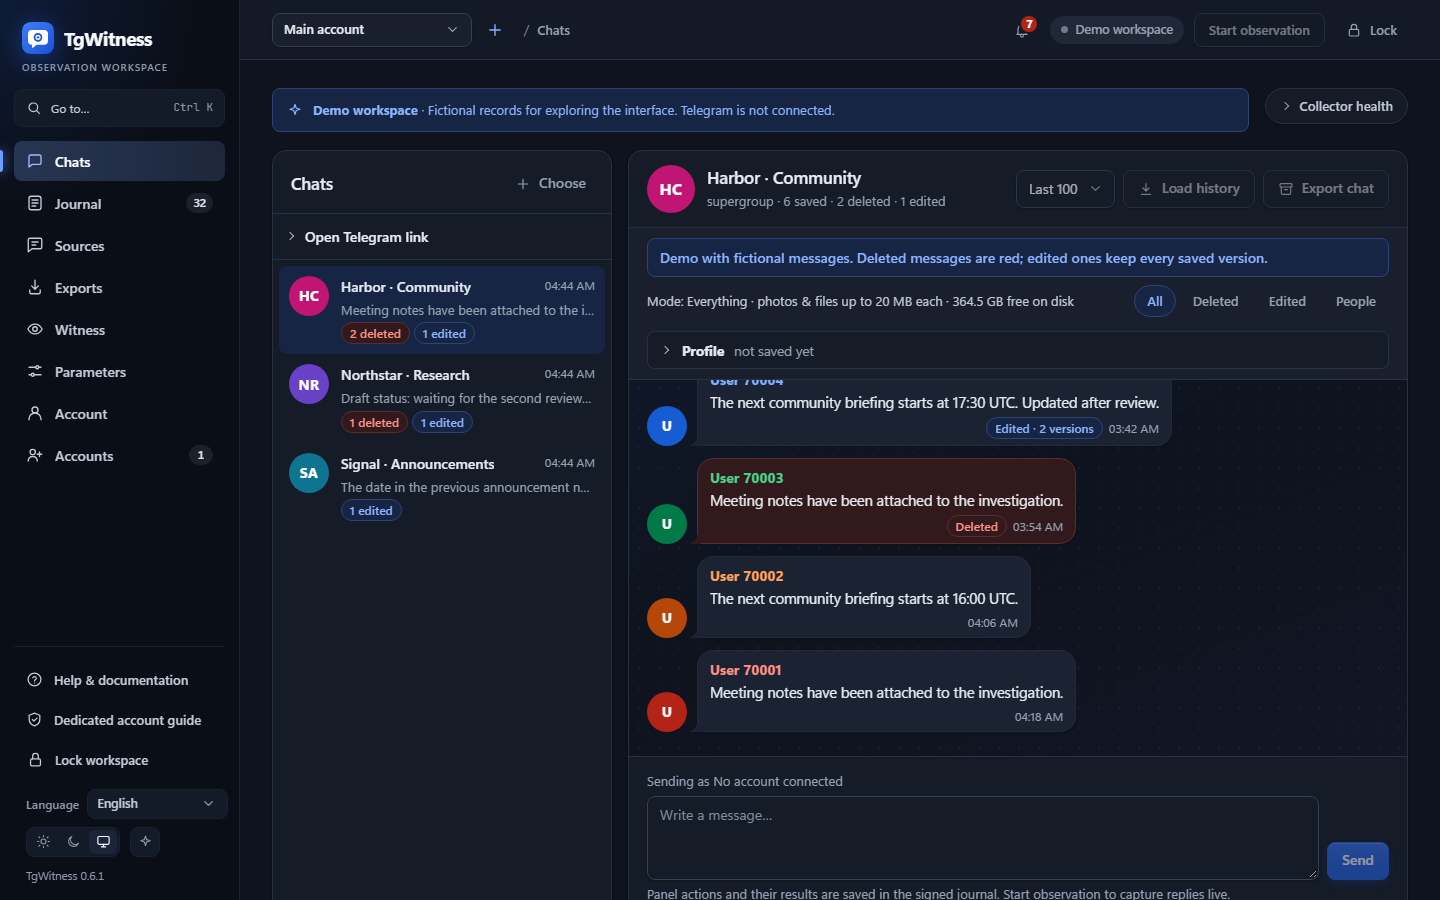
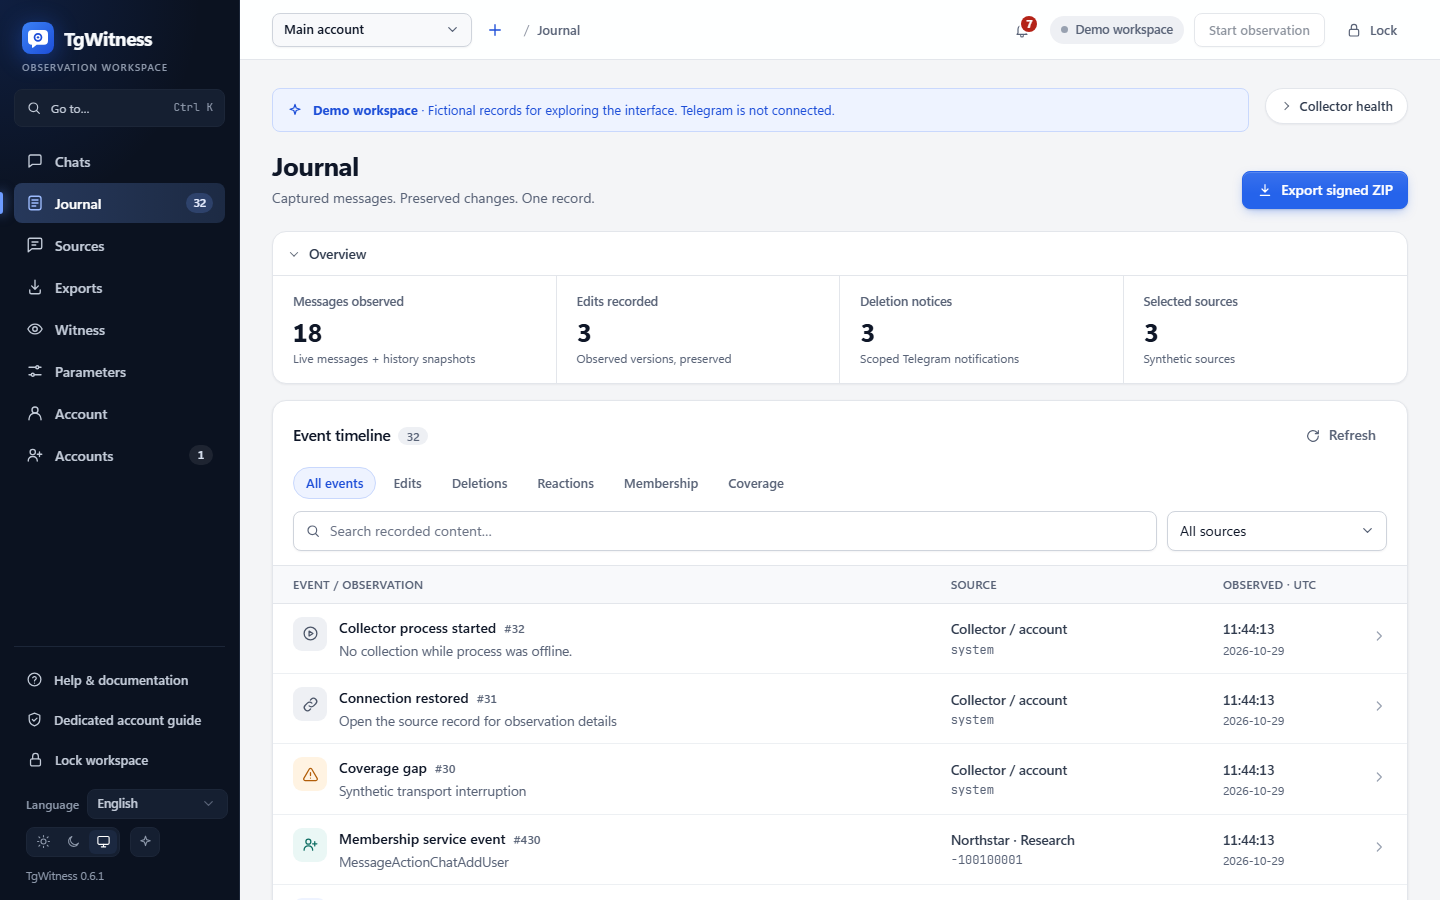
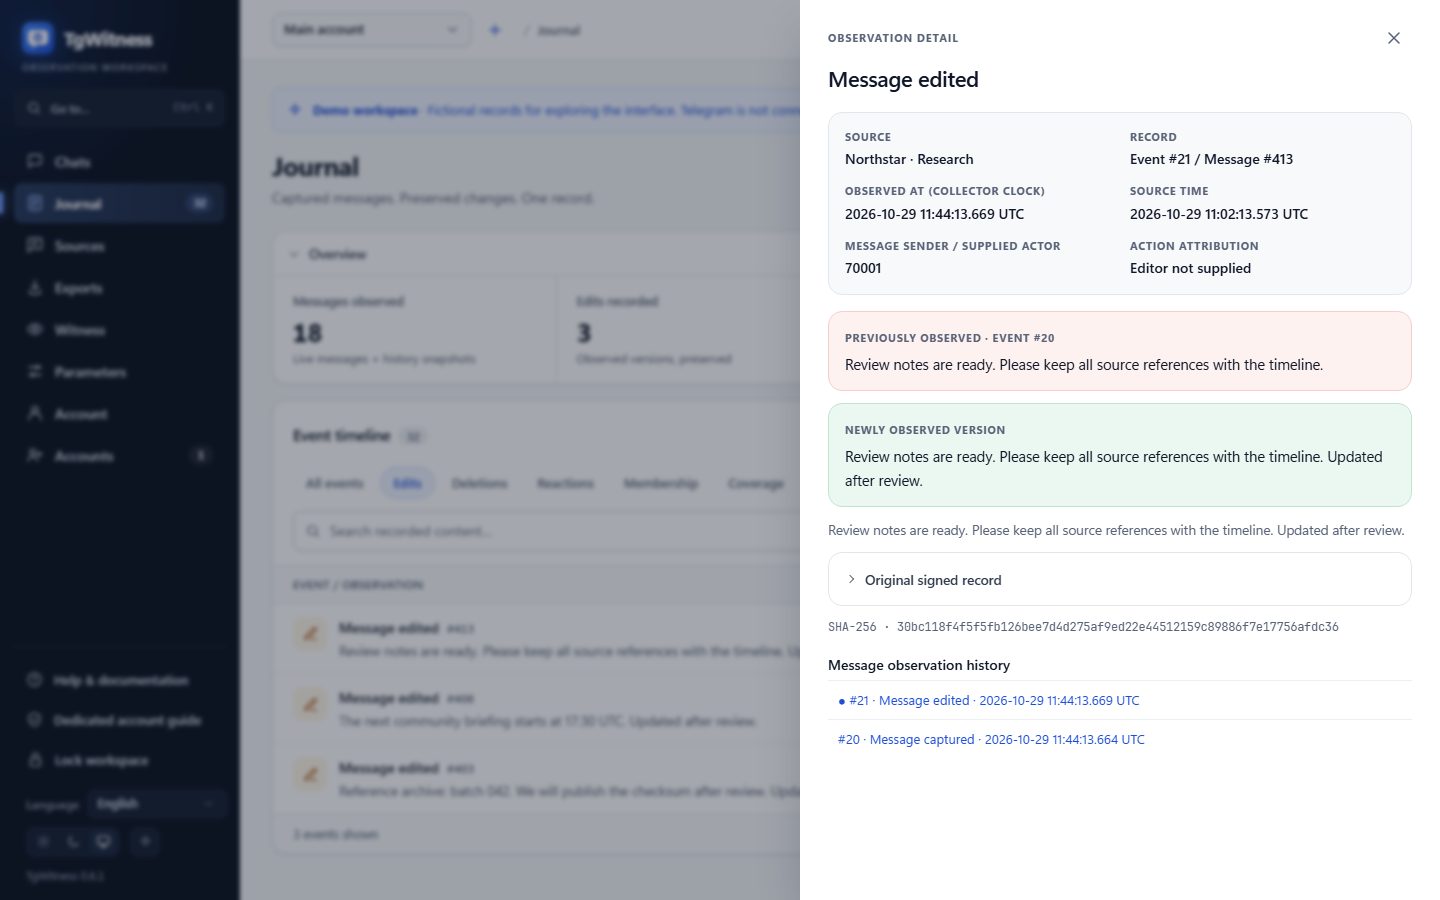
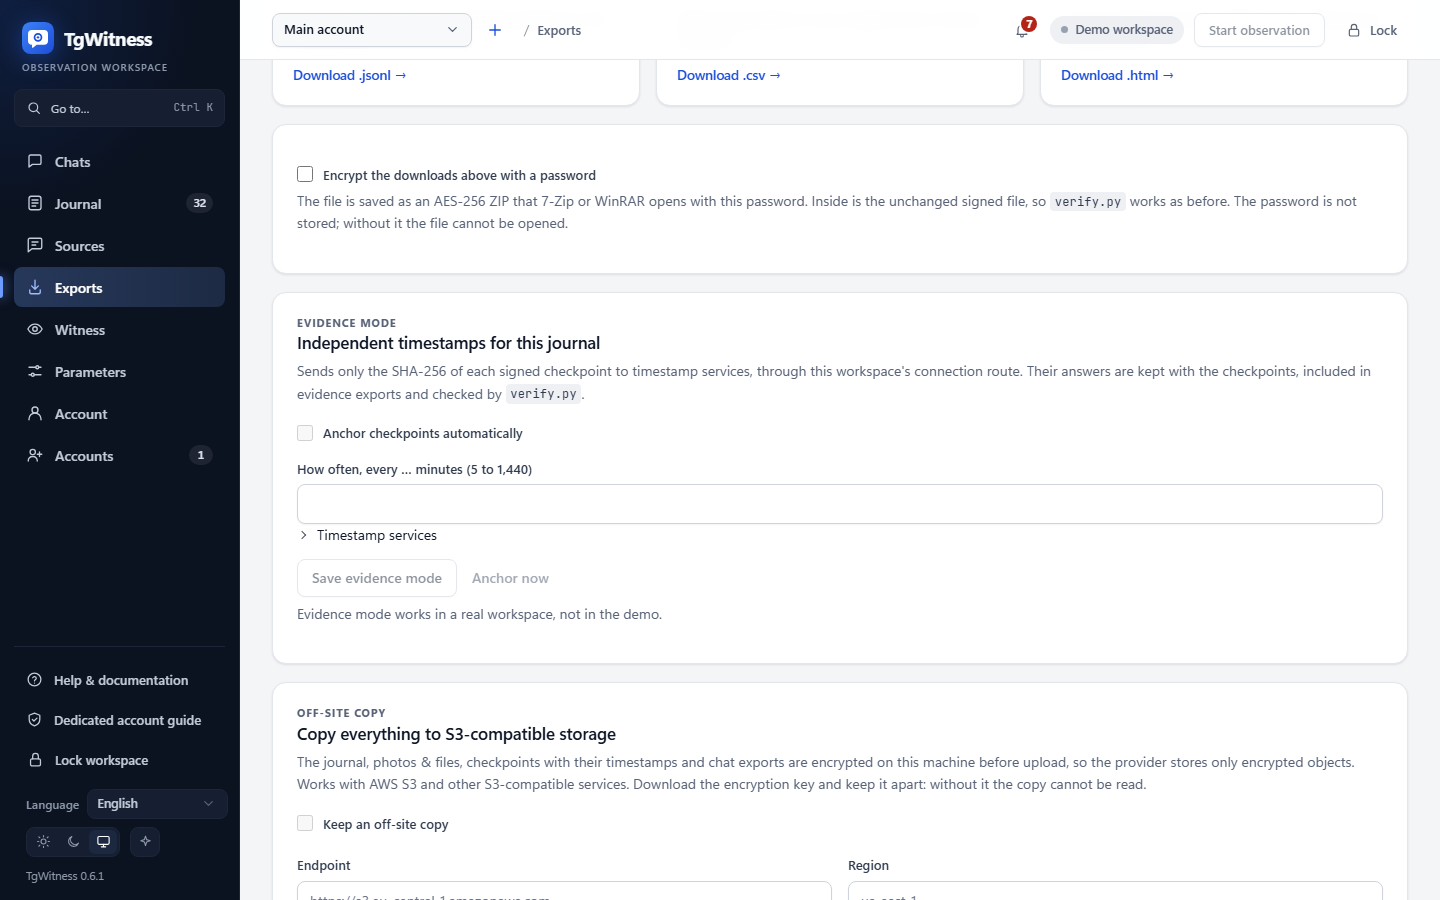
Chats seleccionados, una carpeta de Telegram o toda la cuenta. Un espacio de trabajo independiente para cada cuenta.
Compare los modos de recopilaciónLas versiones «capturadas», los avisos de eliminación y las lagunas en la observación permanecen en el registro.
Consulte la matriz de eventosArchivo ZIP firmado, archivos conservados y un informe sin conexión. Protección con contraseña opcional.
Exportar y verificarCÓMO SE ESTRUCTURA EL REGISTRO
Cada evento incluye un enlace al hash anterior y lleva una firma Ed25519.


Conozca qué establece cada mecanismo de verificación y cuáles son sus límites.
Explore los ocho niveles de evidenciaCREADO PARA SU REVISIÓN
Entregue las observaciones, los archivos y un informe HTML sin conexión en un único paquete firmado.
Consulte el modelo de pruebasLas firmas detectan la manipulación en relación con una clave de confianza. No demuestran el origen en Telegram ni garantizan una captura completa. El contenido del registro y los archivos multimedia requieren un almacenamiento cifrado que deberá proporcionar usted.
ALMACENAMIENTO, CONTINUIDAD Y VERIFICACIÓN
Conserve copias cifradas y añada comprobaciones independientes.
EXPORTACIONES → COPIA EXTERNA
Desactivado por defectoExportaciones de registros, archivos, puntos de control con marca de tiempo y chats: se cifran antes de subirlos a AWS S3 o a un almacenamiento compatible.
AES-256-GCM cifra los objetos en este equipo. El proveedor recibe los objetos cifrados.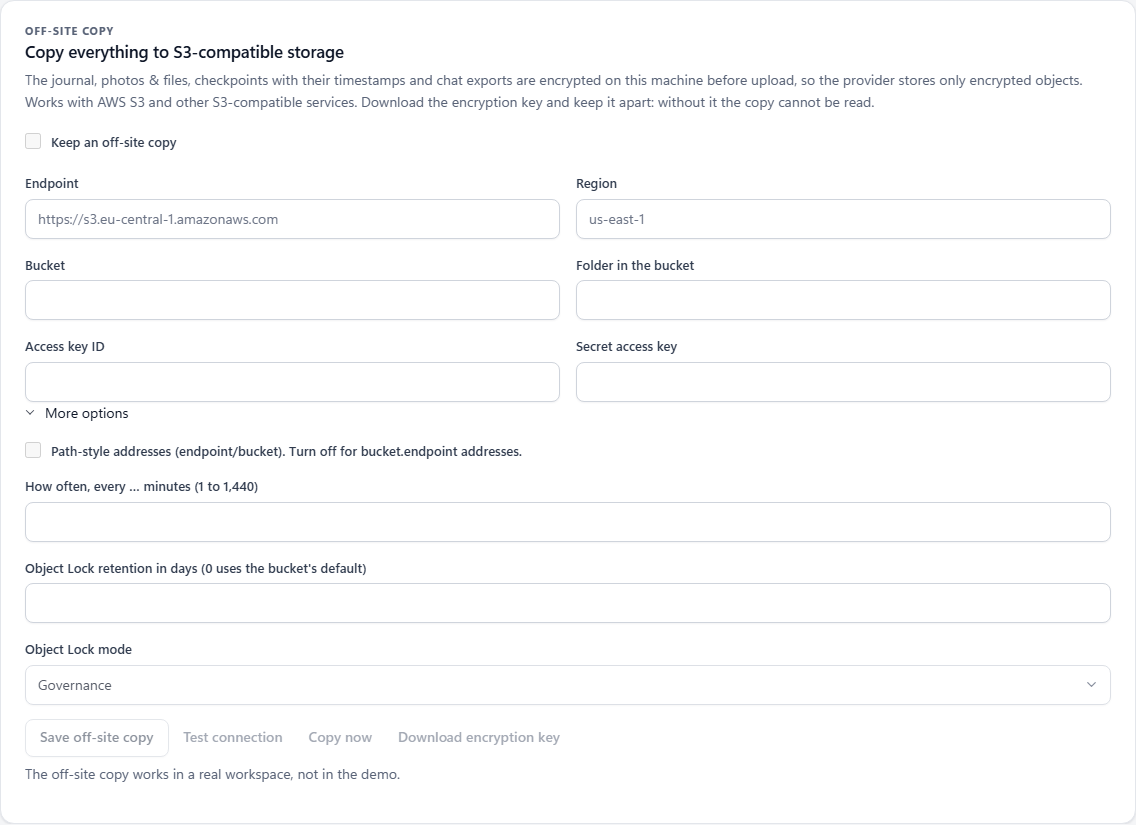
AES-256-GCMAlmacenamiento compatible con S3Qué no hace No permite la recuperación de datos sin la clave de descifrado exportada ni sustituye a un testigo independiente.
Alertas de problemas, cambios en los chats y resúmenes diarios a través de Apprise: aplicaciones de mensajería, correo electrónico o su propio webhook JSON.
No realiza: No envía el texto del mensaje a menos que active los extractos.
Configurar destinos de notificaciónCálculo de hash de los puntos de control de marcas de tiempo con RFC 3161 y OpenTimestamps.
Qué no hace No considera un recibo pendiente del calendario como una marca de tiempo confirmada de Bitcoin.
Compruebe las pruebas de marca de tiempo:Un servidor independiente almacena las observaciones firmadas y puede publicar TGW1 puntos de control.
Qué no hace No convierte dos espacios de trabajo en un mismo servidor colector en testigos independientes.
Configure un «witness»Reanudar tras el reinicio. Vuelve a comprobar y coverage.json muestre los mensajes recuperados y las lagunas.
Qué no hace No reconstruye todas las modificaciones que se han perdido ni todos los mensajes que han desaparecido.
Compruebe la continuidad y las lagunasEN SU ORDENADOR
Pruebe primero la demo. Conecte una cuenta dedicada cuando esté listo. Windows, Linux, macOS o Docker.
Lea la guía de configuraciónPruebe el espacio de trabajo ficticio sin necesidad de tener una cuenta de Telegram.
scripts\Demo.cmdLinux / macOS sh start.sh --demoDescargue el archivo ZIP con el código fuente y extráigalo, o clone el repositorio:
git clone https://github.com/phishdestroy/TgWitness.git
cd TgWitnessPara ejecutar el programa se requiere Python 3.11 o superior. El ejecutable de Windows ofrece la instalación en caso de que no se disponga de Python.
Consulte las versiones¿No dispone de Python en Windows? Descargue el paquete portátil, extráigalo y haga doble clic en «TgWitness.cmd».
Haga doble clic en «Start.cmd» o ejecútelo en PowerShell:
.\Start.cmd¿Solo está echando un vistazo? Haga doble clic en scripts\Demo.cmd para acceder a una demostración aislada. No es necesario iniciar sesión en Telegram.
Con Python 3.11+ y venv:
sh start.shPara abrir el registro ficticio, ejecute sh start.sh --demo.
Con Docker en ejecución y Compose 2.20 o superior instalado:
docker compose up -d --build --wait
docker compose exec tgwitness cat /data/panel-token.txtEl segundo comando muestra su token del panel privado. Guárdelo en su equipo.
Abra 127.0.0.1:8787 tras el inicio.
Para instalaciones desde el código fuente, el token es data/live/panel-token.txt. Para iniciar sesión en Telegram, puedes utilizar la configuración de la API integrada o tu propio par de claves de my.telegram.org. Guía de configuración completa ↗
TgWitness 0.7.0 Novedades → · Características y limitaciones conocidas →
UNA TAREA A LA VEZ
Cuatro modos de recopilación. Ocho niveles de verificación. Encuentre el flujo de trabajo adecuado para su caso.
Importación de datos de teléfono, códigos QR y sesiones compatibles.
Listas públicas de MTProxy o su propia ruta.
Puntos de control firmados en su canal de Telegram.
Comparta el historial capturado y compruebe su integridad.
Cargar el historial, revisar las fuentes de IA, conectar un cliente MCP, reconocer los archivos multimedia guardados y enviar webhooks firmados.
Disponible en la fuente actual. La versión preliminar portátil 0.7.0 es anterior a estas herramientas.
No. Se trata de una página estática del proyecto con ejemplos ficticios y capturas de pantalla. La aplicación real se ejecuta en su ordenador o servidor; el inicio de sesión se realiza allí.
No. TgWitness conserva el contenido que su cuenta ha registrado mientras se estaba llevando a cabo la recopilación. Una instantánea posterior del historial no puede reconstruir las modificaciones que se hayan pasado por alto ni los mensajes eliminados.
Las credenciales de la cuenta y los secretos de firma se almacenan en una bóveda cifrada. Los mensajes y archivos adjuntos locales requieren un disco o volumen cifrado. Las exportaciones pueden utilizar, de forma opcional, un archivo ZIP con cifrado AES-256 protegido con contraseña.
No. TgWitness es un proyecto independiente que utiliza Telethon, distribuido bajo la licencia MIT. Usted autoriza sus propias cuentas, ya sea mediante la configuración de la API integrada o utilizando su propio par de claves API.
PROJECT NOTICE / LICENCE
Taylor Wessing PartG mbB — German core, Hamburg office.
Our statement as the authors of TgWitness. It adds no condition to the MIT License. Read the complete notice and its source record.
SU PRÓXIMO PASO