 TgWitness
To Państwo wybierają zakres.
Wybrane rozmowy, folder w aplikacji Telegram lub całe konto. Osobna przestrzeń robocza dla każdego konta.
Porównaj tryby gromadzenia danychPrzechwytuj wiadomości z Telegrama, zachowuj wprowadzone w nich zmiany i eksportuj podpisany zapis.
W wersji demonstracyjnej wykorzystano dane fikcyjne. Nie jest wymagane logowanie do serwisu Telegram.
Zbieranie przez GitHub Actions (wersja wstępna) Kopia zapasowa poza lokalizacją w usłudze S3: konfiguracja i odzyskiwaniePrezentacja rozpoczyna się od 14:00.
Prezentacja rozpoczyna się od 15:00.
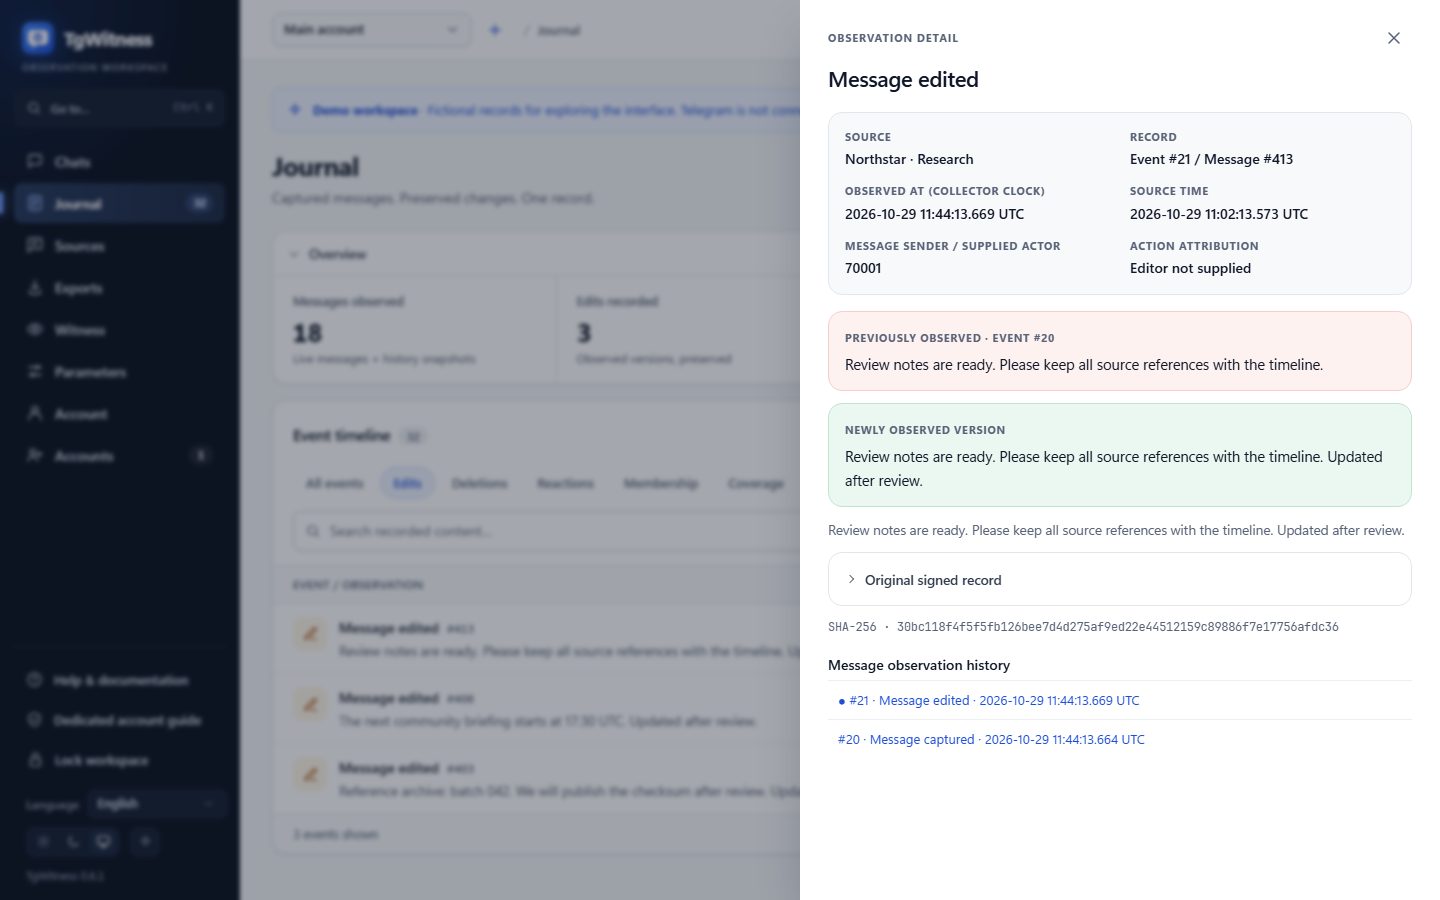
Zachowano poprzednią wersjęZarejestrowane treści pozostają w Państwa dzienniku.
Wiadomość znika. Zachowana historia pozostaje.
01 – ŚRODOWISKO PRACY
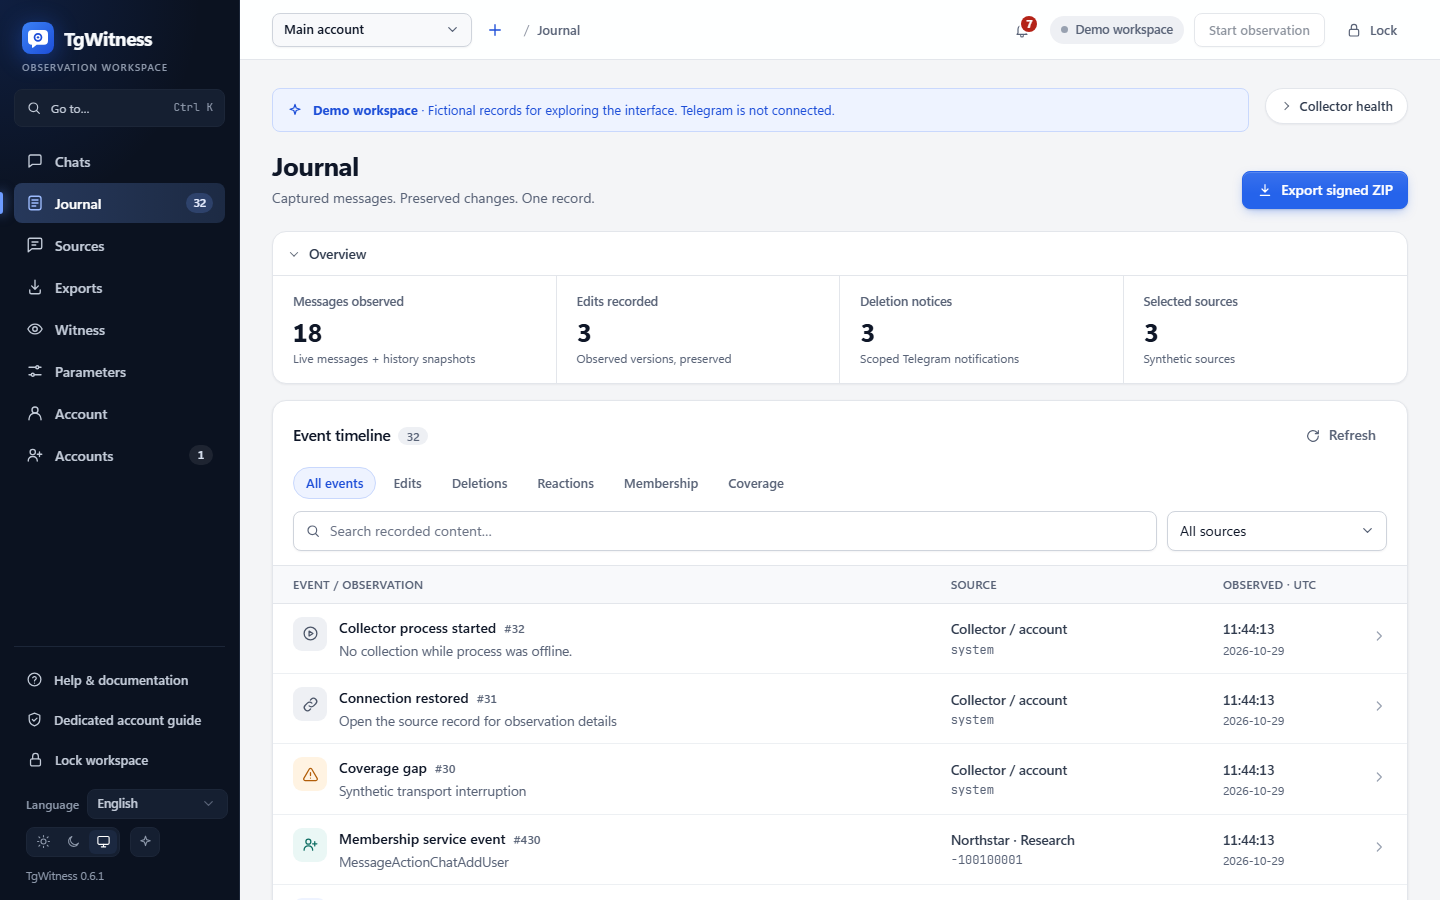
Zapoznaj się z interfejsem, korzystając z fikcyjnych danych demonstracyjnych.
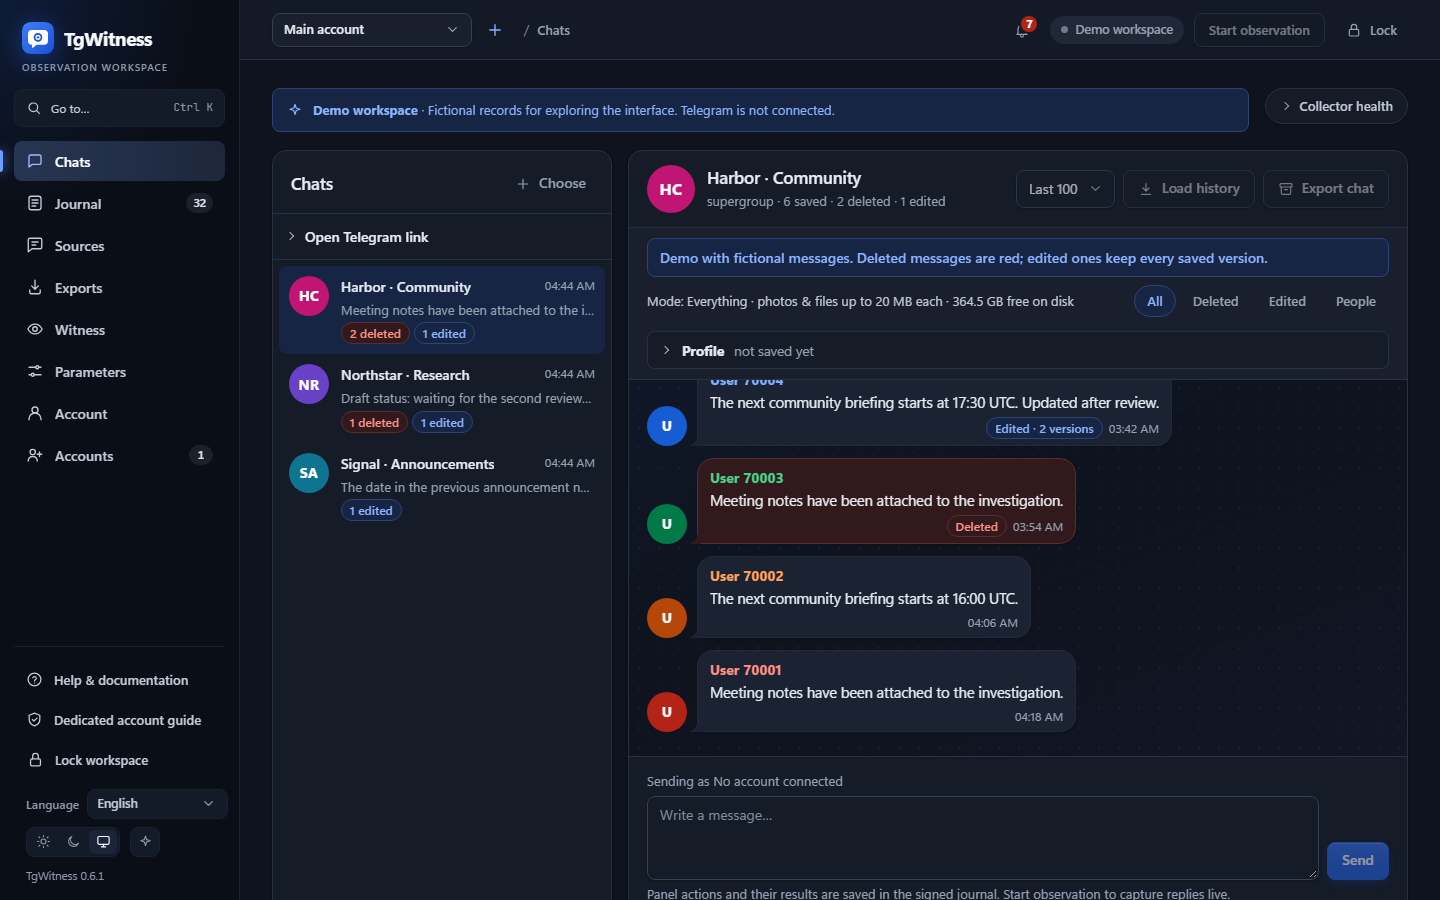
Wybrane rozmowy, folder w aplikacji Telegram lub całe konto. Osobna przestrzeń robocza dla każdego konta.
Porównaj tryby gromadzenia danychW dzienniku zachowywane są zarchiwizowane wersje, powiadomienia o usunięciu oraz luki w obserwacji.
Zobacz matrycę zdarzeńPodpisany plik ZIP, zachowane pliki oraz raport dostępny w trybie offline. Opcjonalna ochrona hasłem.
Eksportuj i zweryfikujJAK SKŁADA SIĘ CAŁOŚĆ DOKUMENTACJI
Każde zdarzenie zawiera odnośnik do poprzedniego skrótu oraz podpis Ed25519.


Proszę zapoznać się z tym, co zapewnia każdy mechanizm weryfikacji oraz gdzie leżą jego ograniczenia.
Zapoznaj się z ośmioma poziomami dowodówPRZYGOTOWANO DO WERYFIKACJI
Przekażcie Państwo spostrzeżenia, pliki oraz raport HTML w trybie offline w jednym podpisanym pakiecie.
Zapoznaj się z modelem dowodowymPodpisy wykrywają manipulacje w odniesieniu do zaufanego klucza. Nie potwierdzają one pochodzenia z serwisu Telegram ani nie gwarantują kompletnego przechwycenia danych. Treść dziennika oraz pliki multimedialne wymagają szyfrowanego miejsca przechowywania zapewnionego przez Państwa.
PRZECHOWYWANIE, CIĄGŁOŚĆ I WERYFIKACJA
Należy przechowywać zaszyfrowane kopie i wprowadzać niezależne mechanizmy weryfikacyjne.
EKSPORT → KOPIA POZA SERWISEM
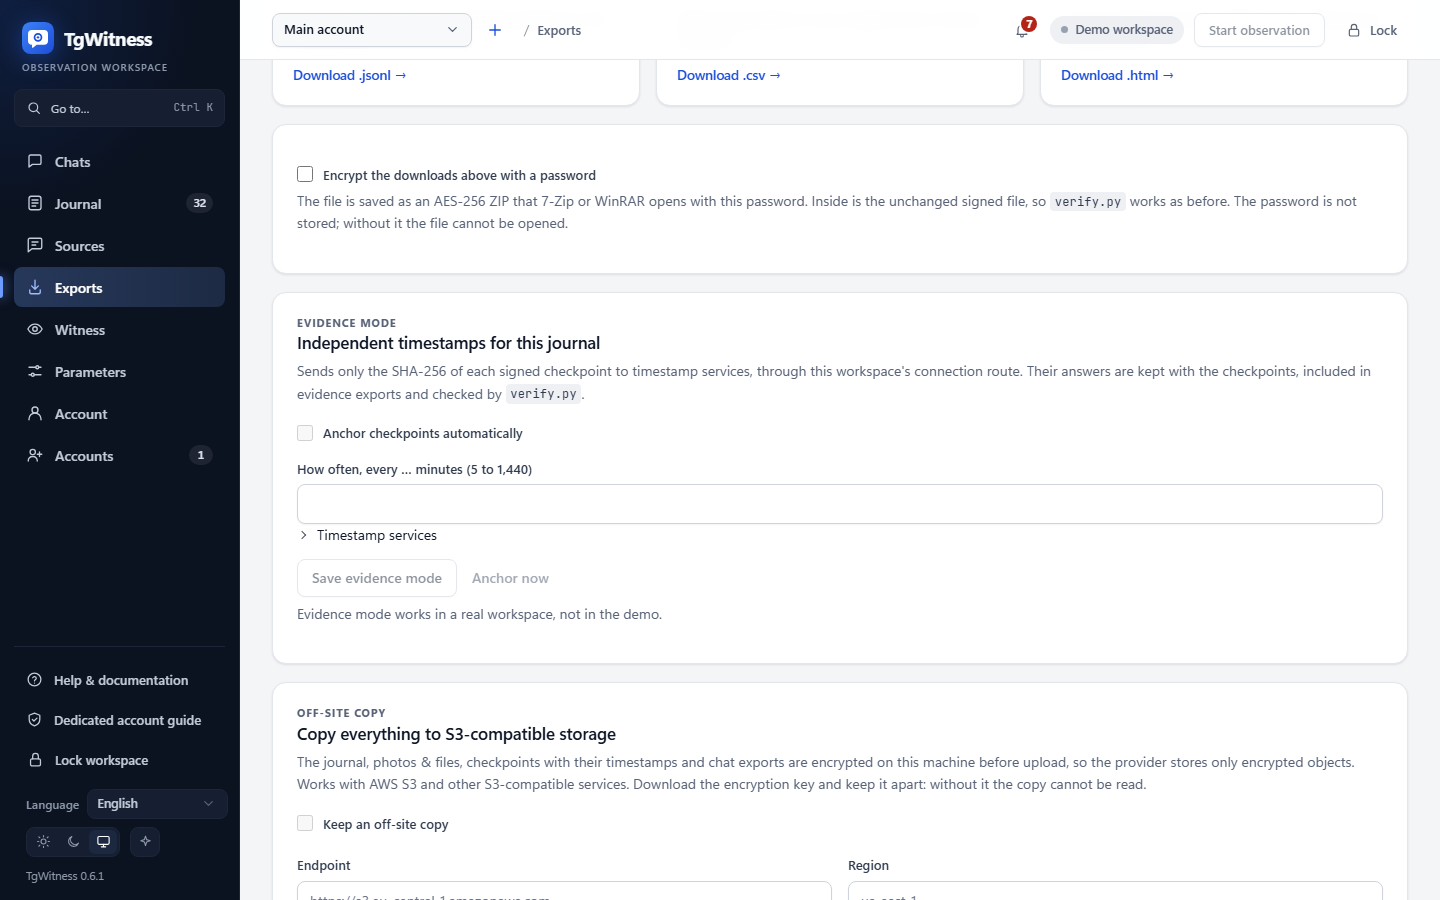
Domyślnie wyłączoneDziennik, pliki, punkty kontrolne z sygnaturą czasową oraz eksporty czatów — szyfrowane przed przesłaniem do AWS S3 lub kompatybilnej pamięci masowej.
AES-256-GCM szyfruje obiekty na tym komputerze. Dostawca otrzymuje zaszyfrowane obiekty.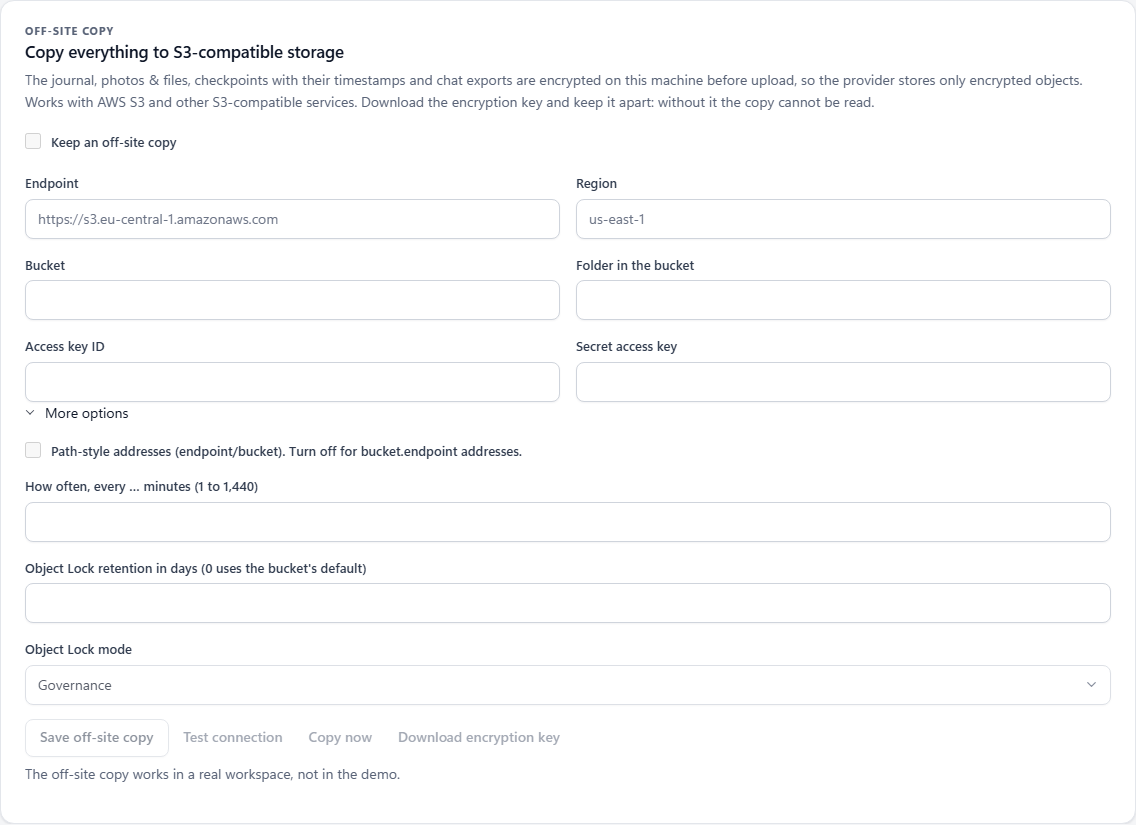
AES-256-GCMPamięć masowa zgodna ze standardem S3Nie umożliwia przywracania danych bez wyeksportowanego klucza deszyfrującego ani nie zastępuje niezależnego świadka.
Powiadomienia o problemach, zmiany w czatach oraz codzienne podsumowania za pośrednictwem Apprise: komunikatory, poczta elektroniczna lub Państwa własny webhook JSON.
Nie wysyła treści wiadomości, chyba że włączą Państwo opcję wyświetlania fragmentów.
Konfiguracja miejsc docelowych powiadomieńSkróty punktów kontrolnych z sygnaturą czasową zgodne z RFC 3161 i OpenTimestamps.
Nie traktuje oczekującego potwierdzenia w kalendarzu jako potwierdzonego znacznika czasu Bitcoin.
Proszę sprawdzić dowody z sygnaturami czasowymi:Oddzielny serwer przechowuje podpisane obserwacje i może publikować punkty kontrolne TGW1.
Nie powoduje to, że dwa obszary robocze na jednym hoście kolektora stają się niezależnymi świadkami.
Skonfiguruj WitnessWznowienie po ponownym uruchomieniu. Funkcje ponownej weryfikacji oraz coverage.json pokazują odzyskane wiadomości i luki w danych.
Nie odtwarza każdej pominiętej edycji ani znikniętej wiadomości.
Proszę sprawdzić ciągłość i ewentualne lukiNA PAŃSTWA KOMPUTERZE
Najpierw zapoznaj się z wersją demonstracyjną. Gdy będą Państwo gotowi, proszę podłączyć dedykowane konto. Systemy Windows, Linux, macOS lub Docker.
Zapoznaj się z instrukcją konfiguracjiWypróbuj fikcyjne środowisko pracy bez konta w Telegramie.
scripts\Demo.cmdLinux / macOS sh start.sh --demoProszę pobrać plik ZIP ze źródłami i rozpakować go lub sklonować repozytorium:
git clone https://github.com/phishdestroy/TgWitness.git
cd TgWitnessUruchomienie aplikacji wymaga środowiska Python 3.11 lub nowszego. Program uruchamiający dla systemu Windows oferuje instalację, jeśli brakuje środowiska Python.
Przeglądaj wersjeNie ma Pythona w systemie Windows? Proszę pobrać pakiet przenośny, rozpakować go i kliknąć dwukrotnie plik „TgWitness.cmd”.
Proszę dwukrotnie kliknąć plik Start.cmd lub uruchomić go w PowerShell:
.\Start.cmdChce Pan/Pani tylko zapoznać się z serwisem? Proszę dwukrotnie kliknąć scripts\Demo.cmd, aby uruchomić izolowaną wersję demonstracyjną. Nie jest wymagane logowanie do serwisu Telegram.
W przypadku dostępności języka Python 3.11+ oraz biblioteki venv:
sh start.shAby zamiast tego otworzyć fikcyjny dziennik, proszę uruchomić polecenie sh start.sh --demo.
Przy uruchomionym Dockerze i zainstalowanym Compose w wersji 2.20 lub nowszej:
docker compose up -d --build --wait
docker compose exec tgwitness cat /data/panel-token.txtDrugie polecenie wyświetla token Państwa prywatnego panelu. Proszę zachować go na swoim komputerze.
Po uruchomieniu proszę otworzyć adres 127.0.0.1:8787 .
W przypadku instalacji ze źródeł token znajduje się w data/live/panel-token.txt. Do logowania w Telegramie można użyć wbudowanych ustawień API lub własnej pary kluczy z my.telegram.org. Pełny przewodnik konfiguracji ↗
TgWitness 0.7.0 Co nowego → · Funkcje i znane ograniczenia →
JEDNO ZADANIE NA RAZ
Cztery tryby gromadzenia danych. Osiem poziomów weryfikacji. Znajdź schemat postępowania dostosowany do Państwa sprawy.
Obsługa importu danych z telefonów, kodów QR oraz obsługiwanych sesji.
Publiczne listy serwerów MTProxy lub Państwa własna trasa.
Podpisane punkty kontrolne na Państwa kanale w Telegramie.
Udostępnij zarchiwizowaną historię i sprawdź jej integralność.
Wczytuj historię, przeglądaj źródła AI, podłącz klienta MCP, rozpoznawaj zapisane multimedia i wysyłaj podpisane webhooki.
Dostępne z aktualnego źródła. Przenośna wersja zapoznawcza 0.7.0 powstała przed wprowadzeniem tych narzędzi.
Nie. Jest to statyczna strona projektu zawierająca fikcyjne przykłady i zrzuty ekranu. Rzeczywista aplikacja działa na Państwa komputerze lub serwerze; logowanie odbywa się właśnie tam.
Nie. TgWitness przechowuje treści, które pojawiły się na Państwa koncie w trakcie trwania procesu gromadzenia danych. Późniejsza migawka historii nie pozwala na odtworzenie pominiętych zmian ani usuniętych wiadomości.
Dane uwierzytelniające konta oraz klucze podpisujące są przechowywane w zaszyfrowanym sejfie. Lokalne wiadomości i załączniki wymagają zaszyfrowanego dysku lub woluminu. Eksporty mogą opcjonalnie wykorzystywać plik ZIP z szyfrowaniem AES-256 chroniony hasłem.
Nie. TgWitness jest niezależnym projektem wykorzystującym oprogramowanie Telethon, rozpowszechnianym na licencji MIT. Użytkownik autoryzuje własne konta, korzystając z wbudowanych ustawień API lub własnej pary kluczy API.
PROJECT NOTICE / LICENCE
Taylor Wessing PartG mbB — German core, Hamburg office.
Our statement as the authors of TgWitness. It adds no condition to the MIT License. Read the complete notice and its source record.
JAKI JEST PAŃSTWA NASTĘPNY KROK