 TgWitness
范围由您决定。
可选择特定聊天、Telegram 文件夹或整个账户。每个账户均拥有独立的工作区。
比较采集模式捕获 Telegram 消息,保留其变更记录,并导出经签名的记录。
演示中使用的是虚构数据。无需登录 Telegram 账号。
通过 GitHub Actions 采集(预览版) S3 异地备份:设置与恢复简报从 14:00 开始。
简报从 15:00 开始。
保留了旧版本捕获的内容将保存在您的日志中。
消息虽已消失,但记录的历史依然存在。
01 工作区
通过虚构的演示数据浏览界面。
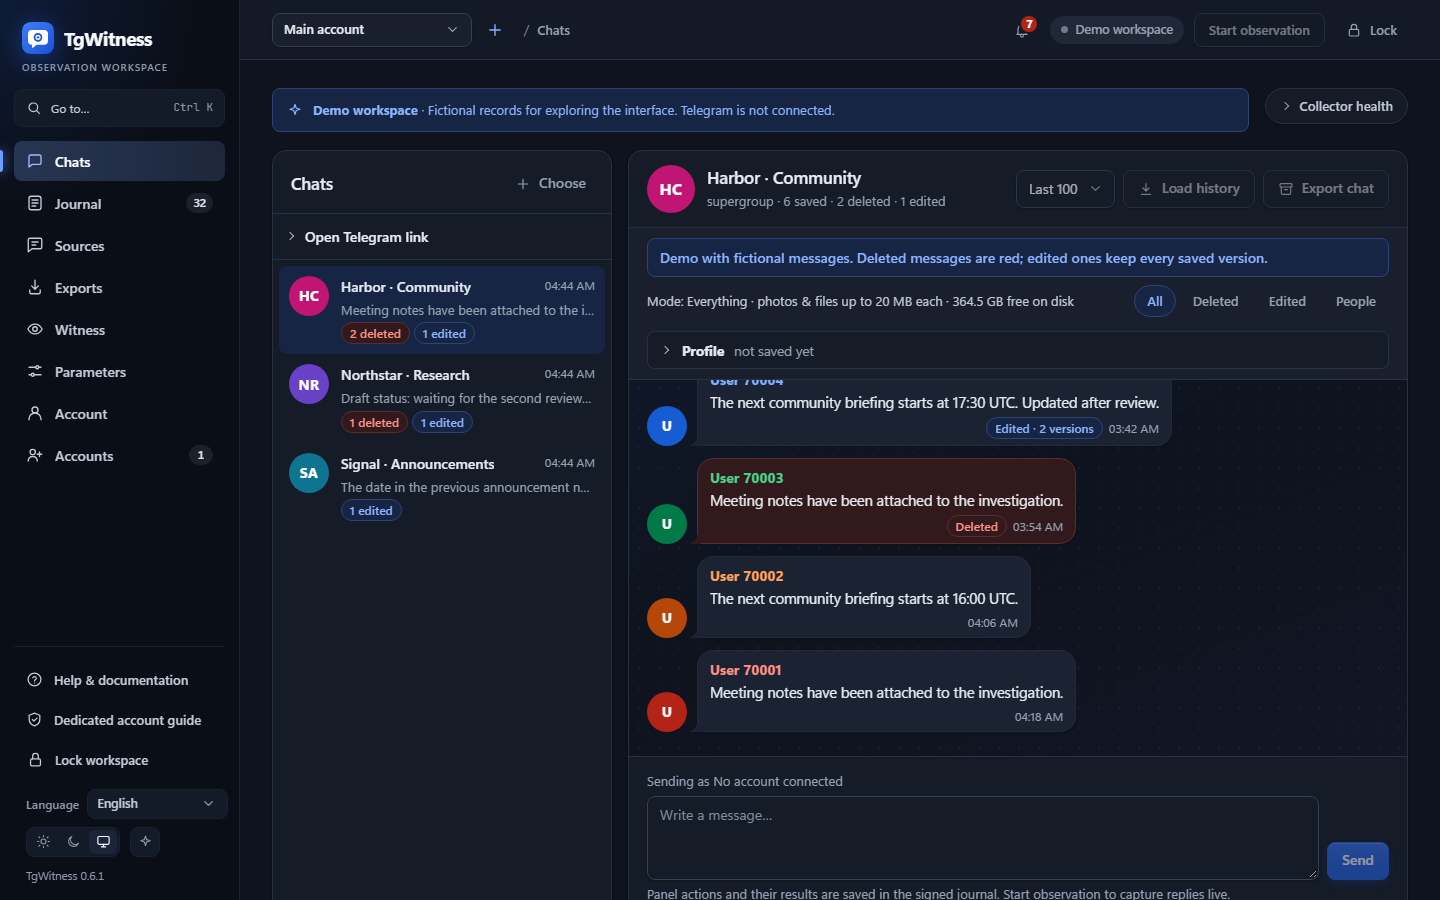
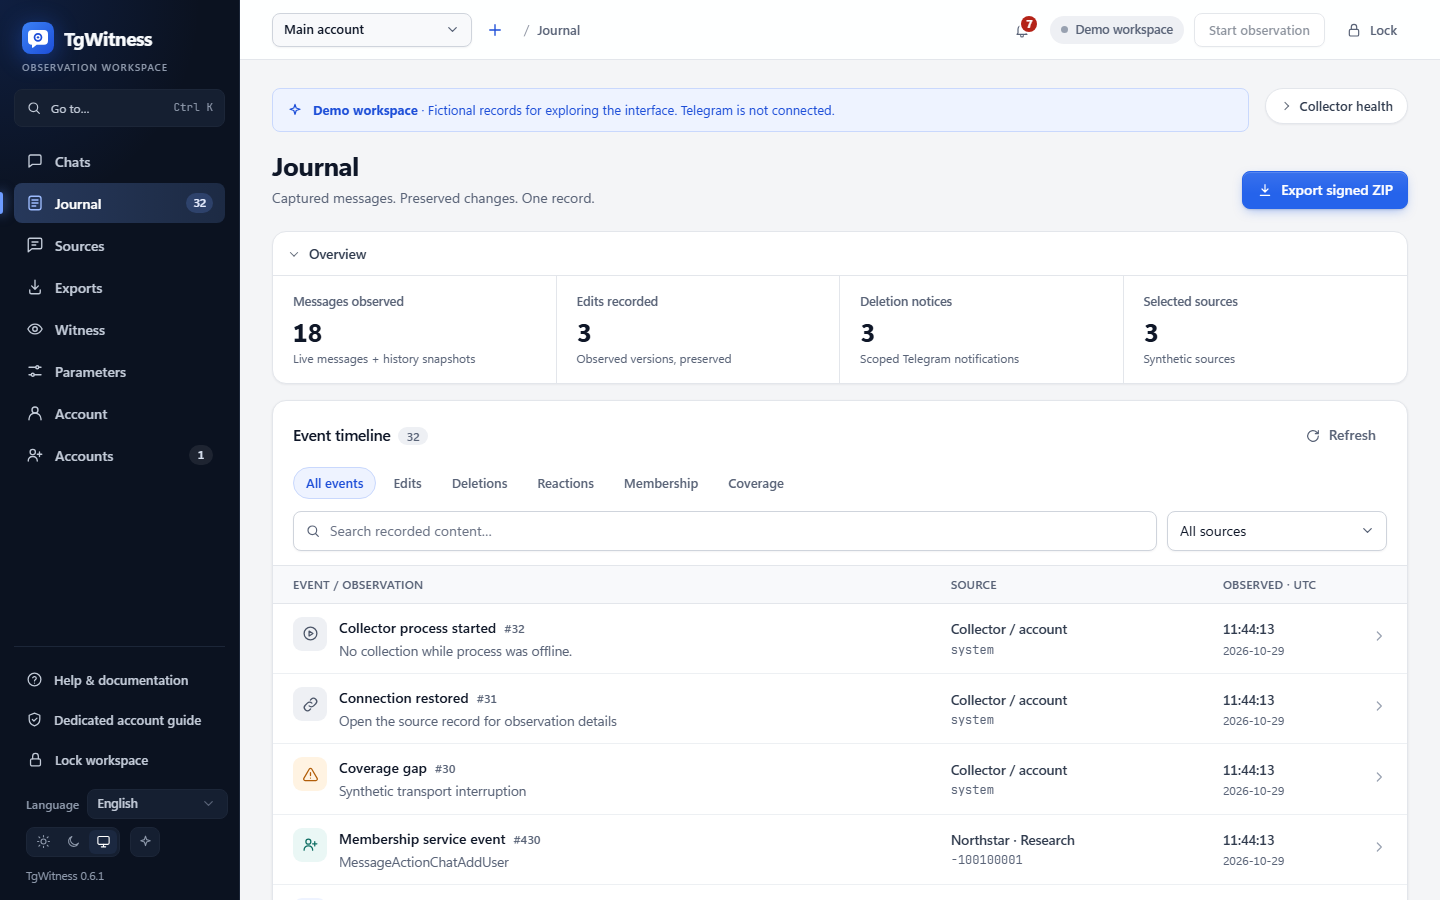
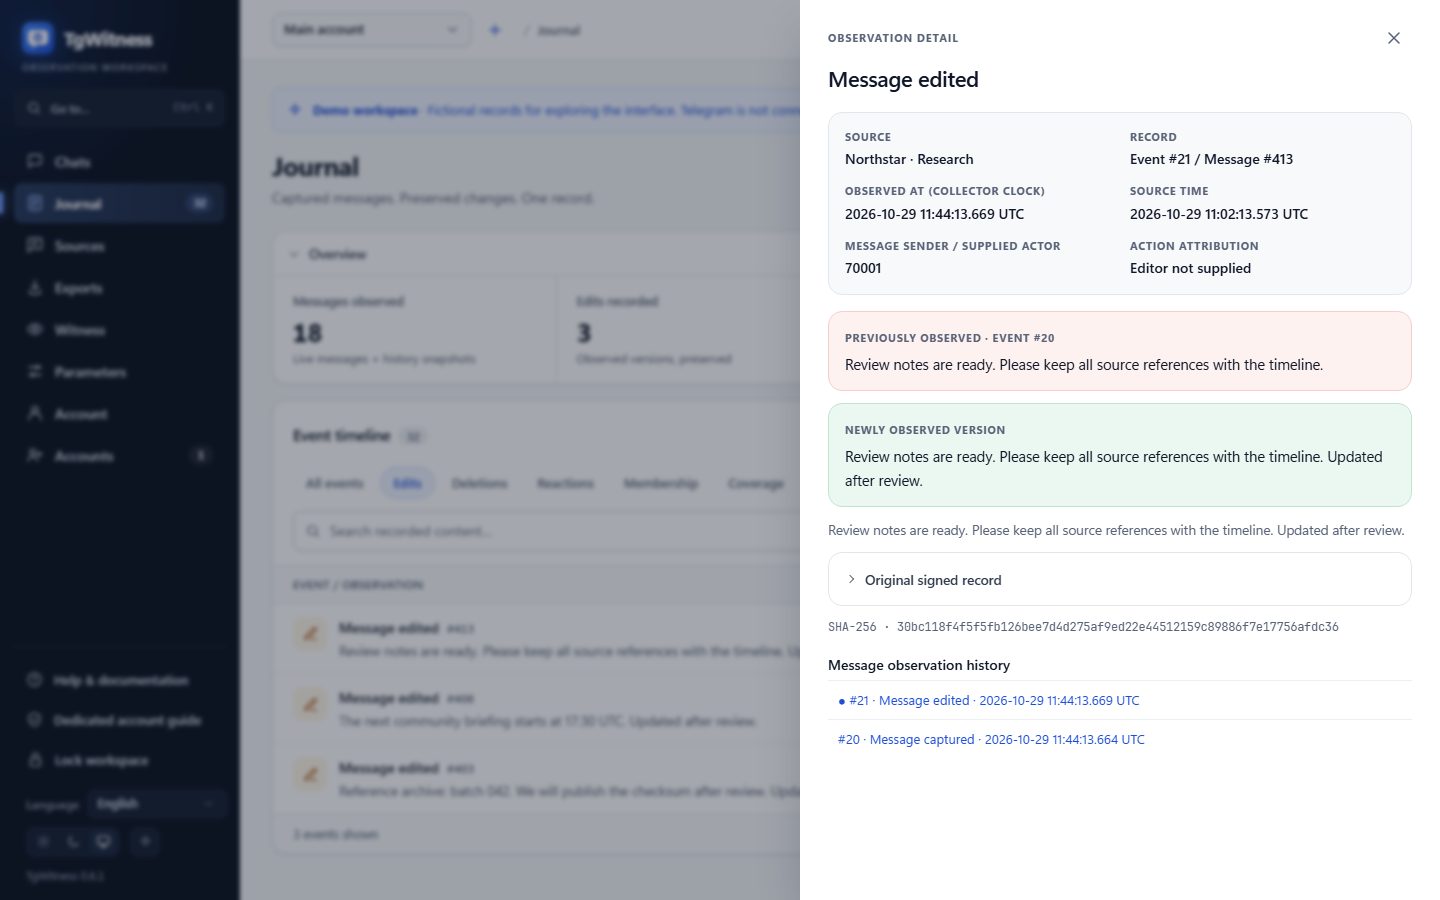
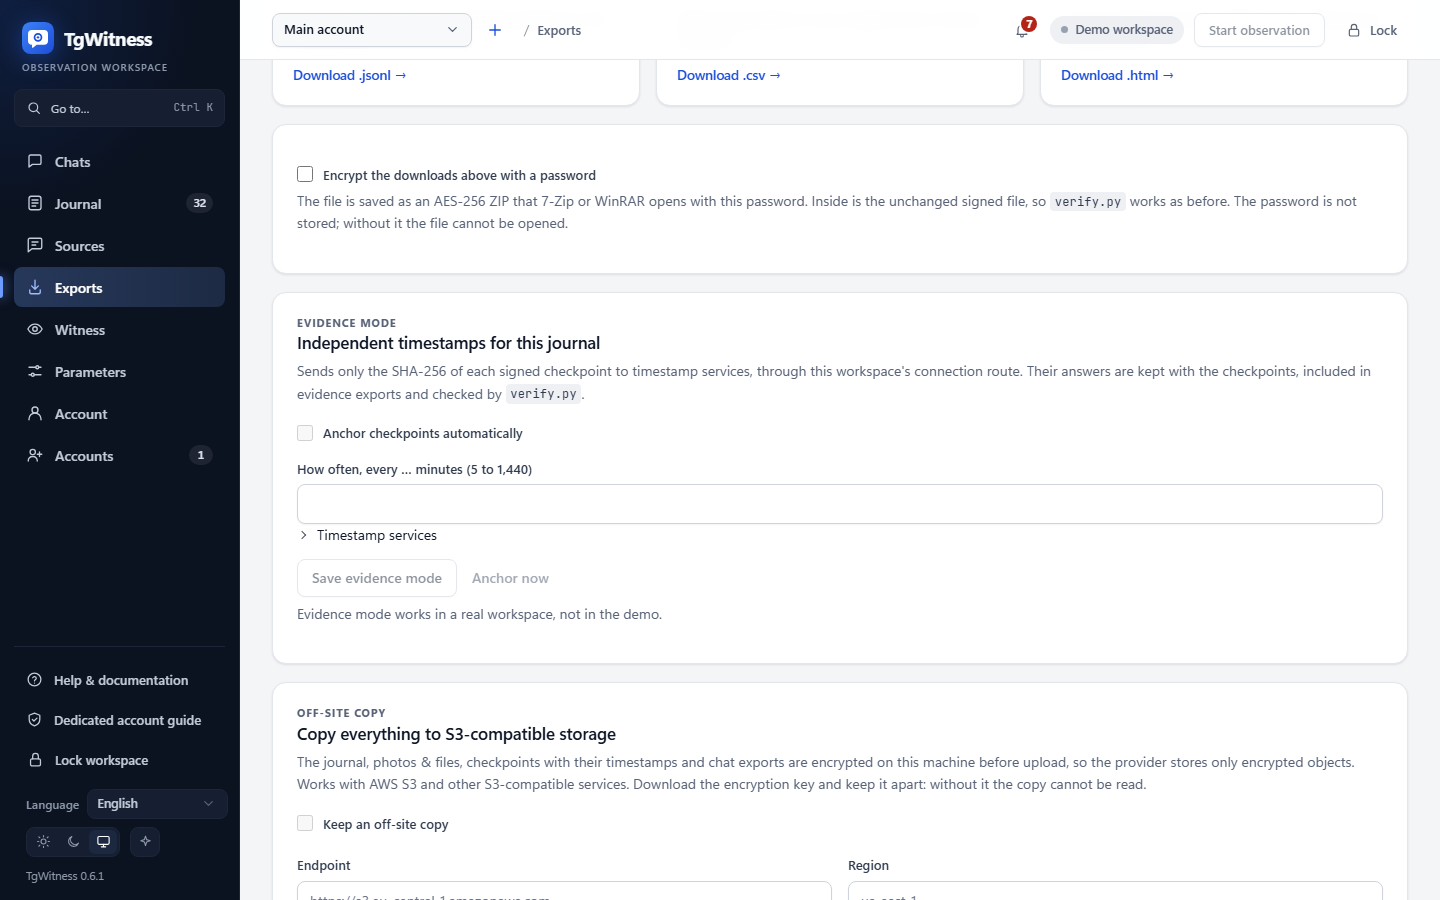
可选择特定聊天、Telegram 文件夹或整个账户。每个账户均拥有独立的工作区。
比较采集模式已捕获的版本、删除通知和观察缺口将保留在日志中。
查看事件矩阵包含签名 ZIP 文件、完整保留的文件以及离线报告。可选密码保护。
导出并验证记录的整合机制
每个事件均链接到前一个哈希值,并带有 Ed25519 签名。


了解每种验证机制的具体作用及其局限性所在。
探索八个证据等级签名通过与可信密钥进行比对来检测篡改行为。它们既不能证明消息源自 Telegram,也不能保证完整捕获。日志内容和媒体文件需要由您提供加密存储。
存储、连续性与验证
保留加密副本并添加独立校验机制。
导出 → 异地备份
默认处于关闭状态日志、文件、带时间戳的检查点和聊天记录导出——在上传至 AWS S3 或兼容存储之前均已加密。
AES-256-GCM对本机上的对象进行加密。服务提供商接收加密后的对象。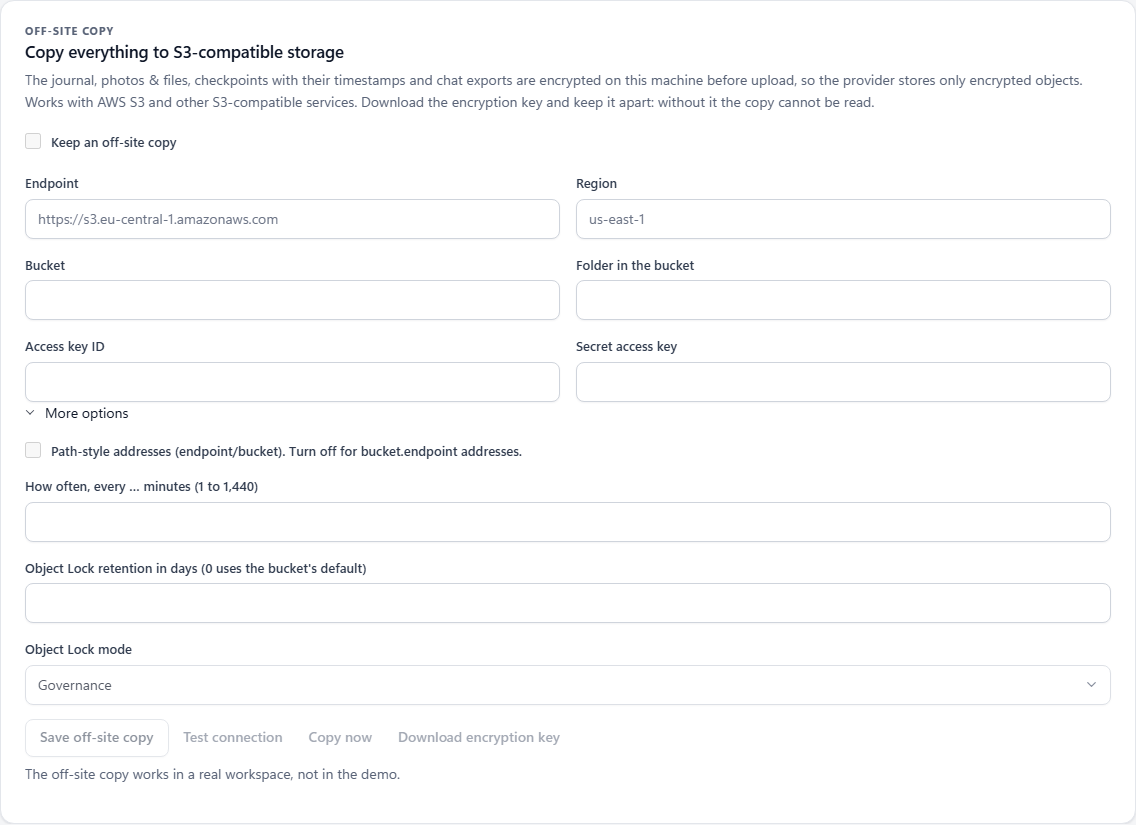
AES-256-GCM兼容 S3 的存储服务不具备的能力 若无导出的解密密钥,该工具无法恢复数据,也无法替代独立见证人。
通过 Apprise 接收问题警报、聊天变更和每日摘要:支持即时通讯软件、电子邮件或您自己的 JSON Webhook。
不执行:除非您启用了“摘要”功能,否则不会发送消息正文。
配置通知接收端使用 RFC 3161 和 OpenTimestamps 对时间戳检查点进行哈希计算。
不具备的能力 它不会将待处理的日历收据视为已确认的比特币时间戳。
查看时间戳证明一个独立的主机用于存储已签名的观察记录,并可发布 TGW1 检查点。
不具备的能力 同一收集器主机上的两个工作区不会被视为独立的见证者。
设置见证器重启后可继续操作。重新检查并 coverage.json 显示已恢复的消息及缺失部分。
不具备的能力 该工具不会还原所有被遗漏的编辑操作或已消失的消息。
检查连续性和缺失部分在您的设备上
请先体验演示版。准备就绪后,连接专用账户。支持 Windows、Linux、macOS 或 Docker。
阅读安装指南无需 Telegram 账号,即可体验这个虚构的工作区。
scripts\Demo.cmdLinux / macOS sh start.sh --demo下载源代码 ZIP 文件并解压,或克隆代码库:
git clone https://github.com/phishdestroy/TgWitness.git
cd TgWitness运行该程序需要 Python 3.11 或更高版本。如果系统中缺少 Python,Windows 启动程序会提供安装选项。
浏览版本Windows 上没有 Python?请下载便携版软件包,解压后双击 TgWitness.cmd。
双击 Start.cmd,或在 PowerShell 中运行:
.\Start.cmd只是想了解一下?双击 scripts\Demo.cmd 即可体验独立演示。无需登录 Telegram。
在支持 Python 3.11+ 及 venv 的环境下:
sh start.sh若要打开虚构的日志,请运行 sh start.sh --demo。
在已运行 Docker 并安装 Compose 2.20+ 的情况下:
docker compose up -d --build --wait
docker compose exec tgwitness cat /data/panel-token.txt第二个命令会显示您的私有面板令牌。请将其保存在您的设备上。
启动后,请访问 127.0.0.1:8787 并输入 。
对于源代码安装,令牌位于 data/live/panel-token.txt。Telegram 登录可使用内置的 API 设置,或使用您在 my.telegram.org 上生成的密钥对。完整设置指南 ↗
一次只处理一项任务
四种采集模式。八个验证级别。为您的案件找到合适的工作流程。
加载历史记录、审查 AI 来源、连接 MCP 客户端、识别已保存的媒体文件并发送带签名的 webhook。
可从当前源获取。0.7.0 便携版预览版早于这些工具发布。
不,这是一个包含虚构示例和截图的静态项目页面。实际应用程序运行在您的计算机或服务器上;登录操作也在那里进行。
不。TgWitness 仅保留数据采集运行期间您的账户所观察到的内容。后续的历史快照无法还原未捕获的编辑操作或已删除的消息。
账户凭据和签名密钥存储在加密保险库中。本地消息和附件需要存储在加密磁盘或卷中。导出文件可选配密码保护的 AES-256 ZIP 格式。
不。TgWitness 是一个独立项目,基于 Telethon 构建,并根据 MIT 许可证发布。您可通过内置的 API 设置或您自己的 API 密钥对来授权您的账户。
PROJECT NOTICE / LICENCE
Taylor Wessing PartG mbB — German core, Hamburg office.
Our statement as the authors of TgWitness. It adds no condition to the MIT License. Read the complete notice and its source record.
您的下一步