 TgWitness
Sie bestimmen den Umfang.
Ausgewählte Chats, ein Telegram-Ordner oder das gesamte Konto. Ein separater Arbeitsbereich für jedes Konto.
Vergleichen Sie die Erfassungsmodi:Telegram-Nachrichten erfassen, deren Änderungen dokumentieren und einen signierten Datensatz exportieren.
Die Demo verwendet fiktive Daten. Eine Anmeldung bei Telegram ist nicht erforderlich.
Erfassung mit GitHub Actions (Vorschau) S3-Offsite-Kopie: Einrichtung und WiederherstellungDie Einweisung beginnt bei 14:00.
Die Einweisung beginnt bei 15:00.
Vorherige Version beibehaltenDie erfassten Inhalte verbleiben in Ihrem Protokoll.
Die Nachricht verschwindet. Der aufgezeichnete Verlauf bleibt erhalten.
01 DER ARBEITSBEREICH
Sehen Sie sich die Benutzeroberfläche mit fiktiven Demonstrationsdaten an.
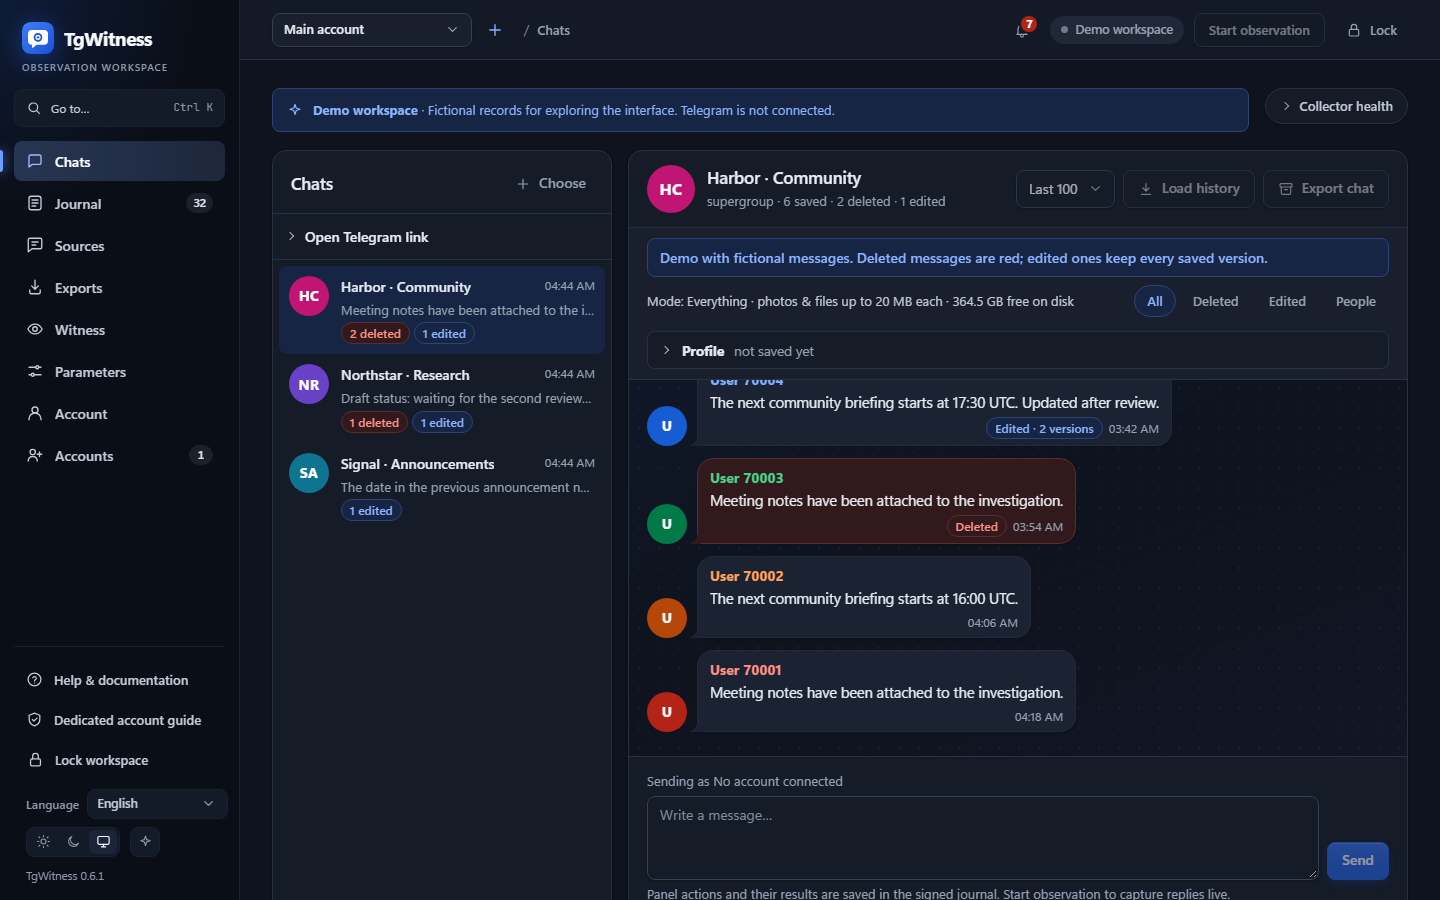
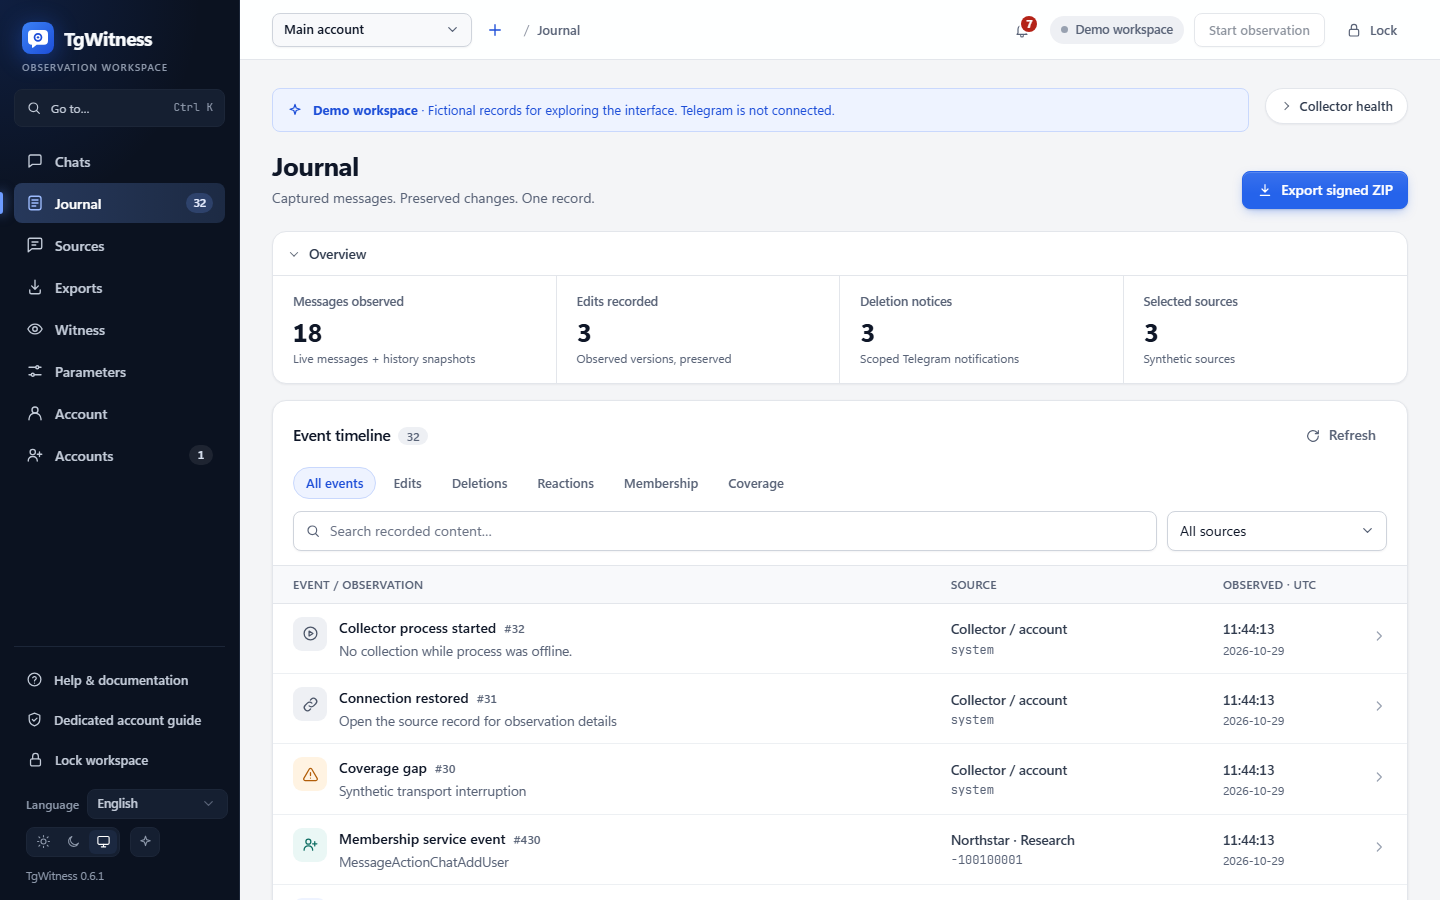
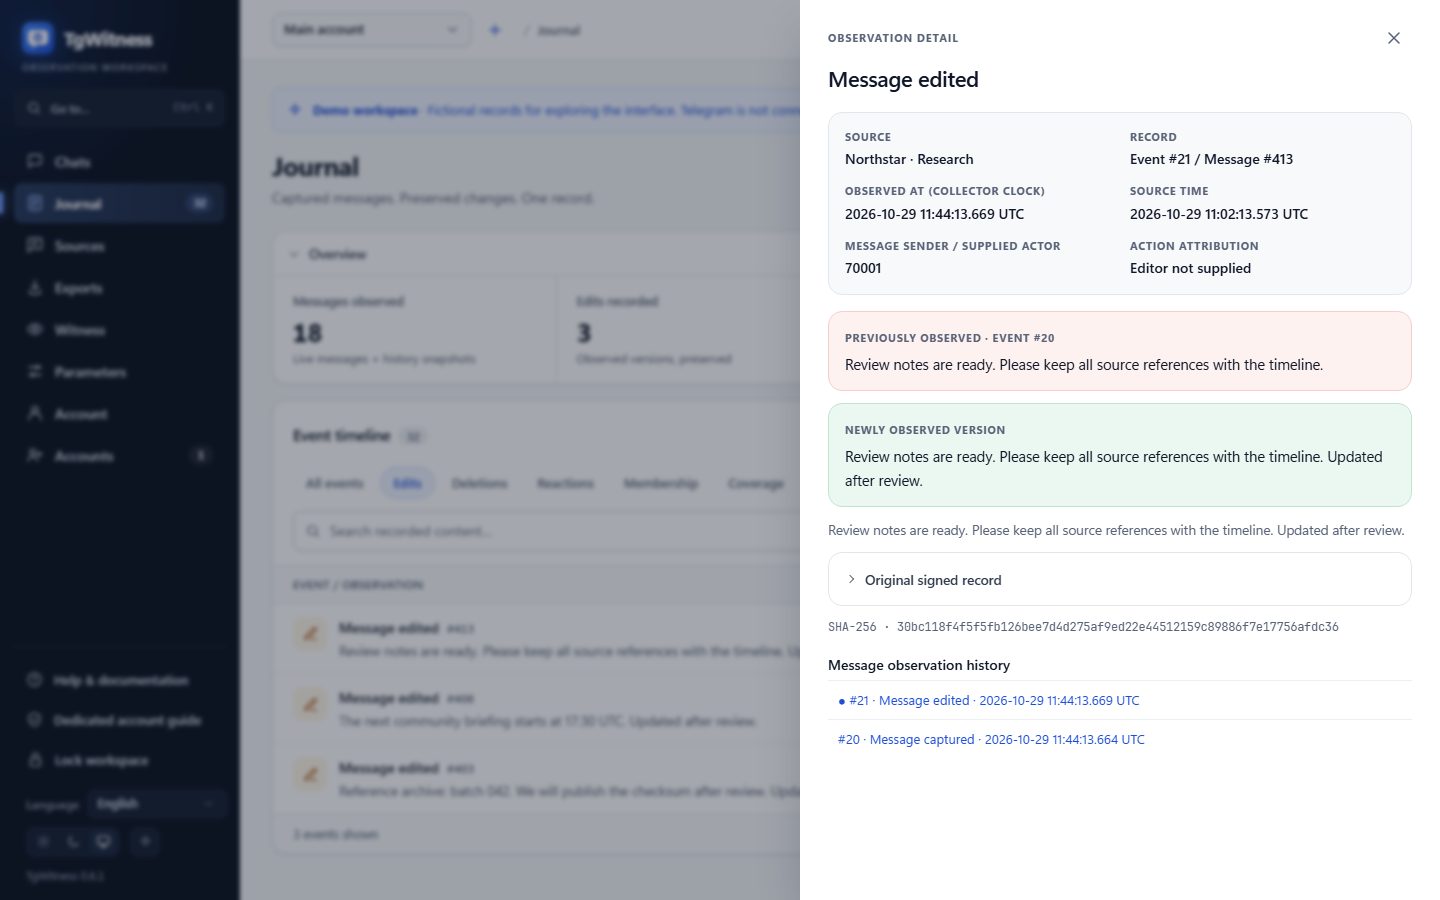
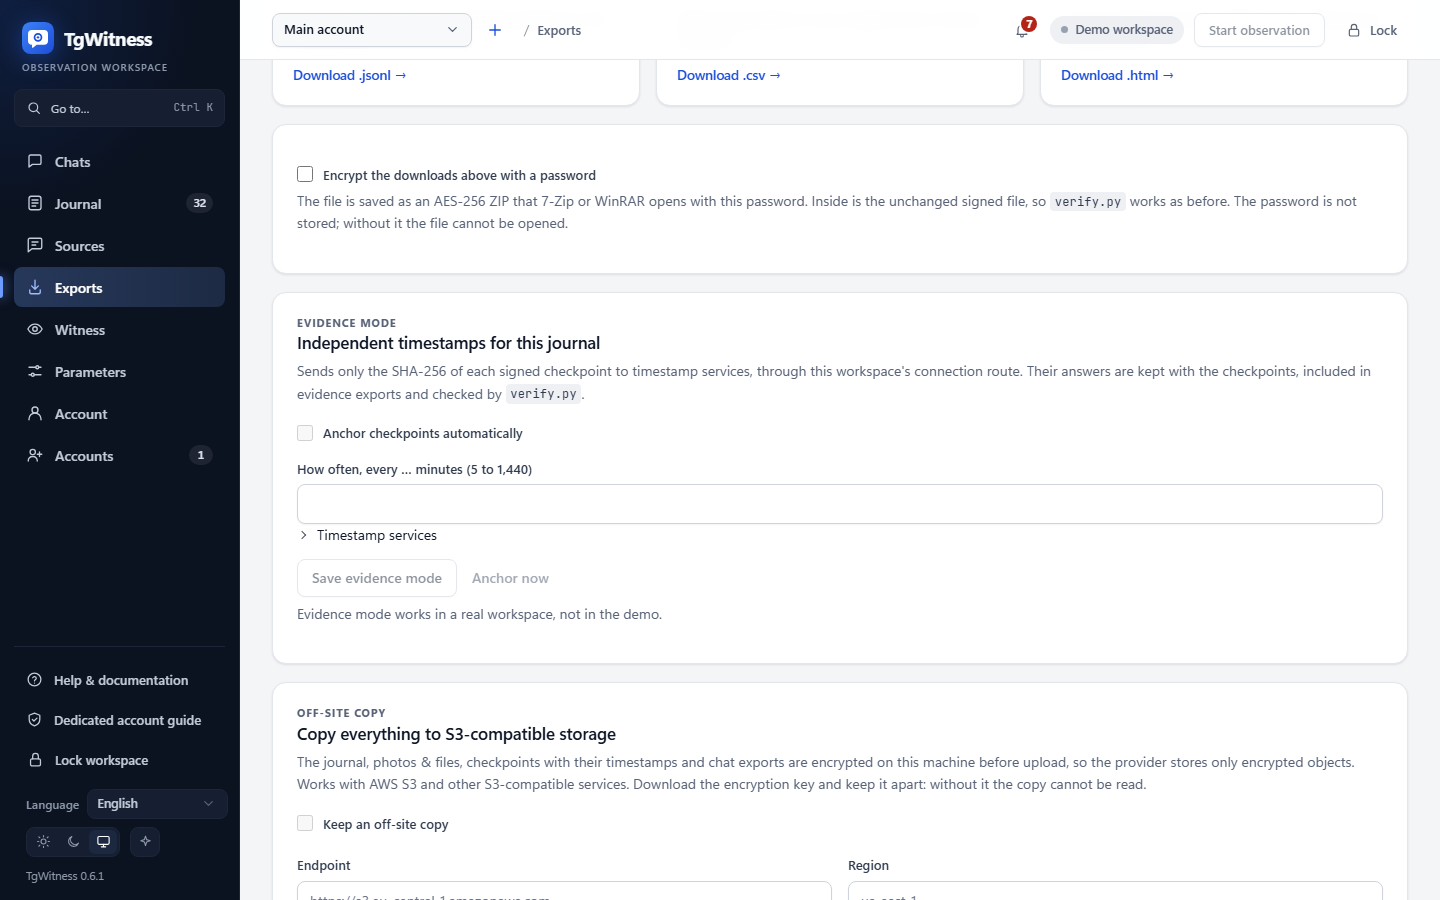
Ausgewählte Chats, ein Telegram-Ordner oder das gesamte Konto. Ein separater Arbeitsbereich für jedes Konto.
Vergleichen Sie die Erfassungsmodi:Erfasste Versionen, Löschhinweise und Beobachtungslücken verbleiben im Protokoll.
Siehe die EreignismatrixSignierte ZIP-Datei, erhaltene Dateien und ein Offline-Bericht. Optionaler Passwortschutz.
exportieren und verifizierenWIE DAS PROTOKOLL AUFBAUT
Jedes Ereignis ist mit dem vorherigen Hash verknüpft und trägt eine Ed25519-Signatur.


Erfahren Sie, was die einzelnen Verifizierungsmechanismen leisten und wo ihre Grenzen liegen.
Entdecken Sie acht Beweisstufen:ZUR ÜBERPRÜFUNG ERSTELLT
Übergeben Sie Beobachtungen, Dateien und einen Offline-HTML-Bericht in einem signierten Paket.
Lesen Sie das BeweismodellSignaturen erkennen Manipulationen im Vergleich zu einem vertrauenswürdigen Schlüssel. Sie beweisen weder die Herkunft aus Telegram noch garantieren sie eine vollständige Erfassung. Der Inhalt des Protokolls und die Medien erfordern eine von Ihnen bereitgestellte verschlüsselte Speicherung.
SPEICHERUNG, KONTINUITÄT UND ÜBERPRÜFUNG
Bewahren Sie verschlüsselte Kopien auf und führen Sie unabhängige Überprüfungen durch.
EXPORTE → EXTERNE KOPIE
Standardmäßig deaktiviertProtokoll, Dateien, zeitgestempelte Kontrollpunkte und Chat-Exporte – verschlüsselt vor dem Hochladen auf AWS S3 oder einen kompatiblen Speicher.
AES-256-GCM verschlüsselt Objekte auf diesem Rechner. Der Anbieter erhält verschlüsselte Objekte.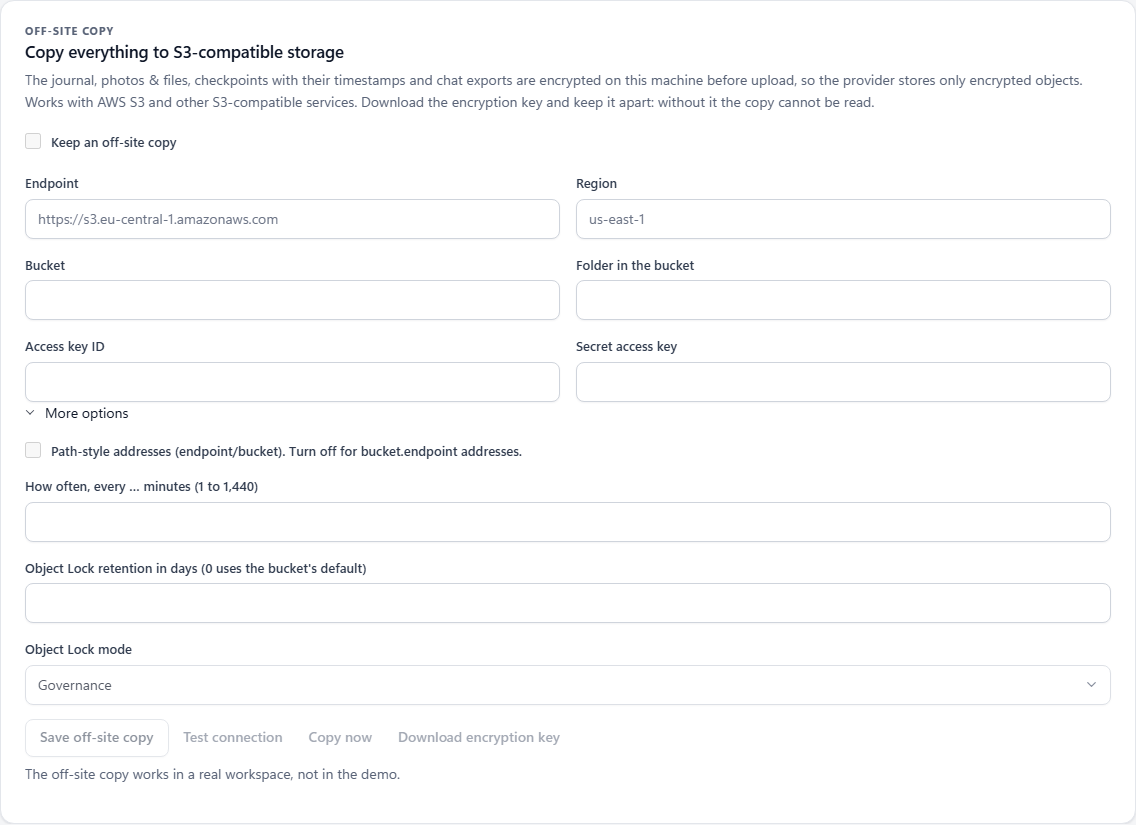
AES-256-GCMS3-kompatibler SpeicherFunktionsumfang: Das Tool führt ohne den exportierten Entschlüsselungsschlüssel keine Wiederherstellung durch und ersetzt keinen unabhängigen Zeugen.
Problembenachrichtigungen, Änderungen im Chat und tägliche Zusammenfassungen über Apprise: per Messenger, E-Mail oder über Ihren eigenen JSON-Webhook.
Funktionsumfang: Der Text der Nachrichten wird nicht gesendet, es sei denn, Sie aktivieren die Anzeige von Auszügen.
Benachrichtigungsempfänger konfigurierenZeitstempel-Checkpoint-Hashes gemäß RFC 3161 und OpenTimestamps.
Gilt nicht: Eine ausstehende Kalenderbestätigung wird nicht als bestätigter Bitcoin-Zeitstempel behandelt.
Überprüfen Sie die Zeitstempel-Nachweise unterEin separater Host speichert die signierten Beobachtungen und kann „TGW1“-Checkpoints veröffentlichen.
Dies ist nicht der Fall: Es werden zwei Arbeitsbereiche auf einem Collector-Host nicht zu unabhängigen Zeugen gemacht.
Richten Sie ein Witness-Konto ein:Fortsetzung nach Neustart. Nachprüfungen und „coverage.json“ zeigen wiederhergestellte Nachrichten und Lücken an.
Was das Tool nicht leistet: Es rekonstruiert nicht jede versäumte Bearbeitung oder verschwundene Nachricht.
Überprüfen Sie Kontinuität und LückenAUF IHREM COMPUTER
Sehen Sie sich zunächst die Demo an. Verbinden Sie ein eigenes Konto, sobald Sie bereit sind. Windows, Linux, macOS oder Docker.
Lesen Sie die EinrichtungsanleitungProbieren Sie den fiktiven Arbeitsbereich ohne Telegram-Konto aus.
scripts\Demo.cmdLinux / macOS sh start.sh --demoLaden Sie die ZIP-Datei mit dem Quellcode herunter und entpacken Sie sie, oder klonen Sie das Repository:
git clone https://github.com/phishdestroy/TgWitness.git
cd TgWitnessFür den Start des Programms ist Python 3.11+ erforderlich. Der Windows-Launcher bietet eine Installation an, falls Python nicht vorhanden ist.
Veröffentlichungen durchsuchenKein Python unter Windows? Laden Sie das portable Paket herunter, entpacken Sie es und doppelklicken Sie auf „TgWitness.cmd“.
Doppelklicken Sie auf „Start.cmd“ oder führen Sie den Befehl in PowerShell aus:
.\Start.cmdSie möchten sich nur umsehen? Doppelklicken Sie auf „scripts\Demo.cmd“, um eine isolierte Demo aufzurufen. Eine Telegram-Anmeldung ist nicht erforderlich.
Verfügbar mit Python 3.11+ und „venv“:
sh start.shUm stattdessen das fiktive Protokoll zu öffnen, führen Sie bitte den Befehl „sh start.sh --demo“ aus.
Bei laufendem Docker und installierter Compose-Version 2.20+:
docker compose up -d --build --wait
docker compose exec tgwitness cat /data/panel-token.txtDer zweite Befehl zeigt Ihr privates Panel-Token an. Bewahren Sie es auf Ihrem Rechner auf.
Öffnen Sie nach dem Start 127.0.0.1:8787 .
Bei der Installation aus dem Quellcode lautet das Token „data/live/panel-token.txt“. Für die Telegram-Anmeldung können Sie die integrierten API-Einstellungen oder Ihr eigenes Schlüsselpaar von my.telegram.org verwenden. Vollständige Einrichtungsanleitung ↗
TgWitness 0.7.0 Was gibt’s Neues → · Funktionen und bekannte Einschränkungen →
EINE AUFGABE NACH DER ANDEREN
Vier Erfassungsmodi. Acht Verifizierungsstufen. Finden Sie den passenden Arbeitsablauf für Ihren Fall.
Import von Telefon-, QR- und unterstützten Sitzungsdaten.
Öffentliche MTProxy-Listen oder Ihre eigene Route.
Signierte Kontrollpunkte in Ihrem Telegram-Kanal.
Teilen Sie den erfassten Verlauf und überprüfen Sie dessen Integrität.
Verlauf laden, KI-Quellen überprüfen, einen MCP-Client verbinden, gespeicherte Medien erkennen und signierte Webhooks senden.
Verfügbar über die aktuelle Quelle. Die portable Vorschauversion 0.7.0 ist älter als diese Tools.
Nein. Dies ist eine statische Projektseite mit fiktiven Beispielen und Screenshots. Die eigentliche Anwendung läuft auf Ihrem Computer oder Server; die Anmeldung erfolgt dort.
Nein. TgWitness speichert die Inhalte, die Ihr Konto während der Erfassungsphase erfasst hat. Ein späterer Verlaufs-Snapshot kann versäumte Bearbeitungen oder gelöschte Nachrichten nicht rekonstruieren.
Anmeldedaten und Signaturschlüssel werden in einem verschlüsselten Tresor gespeichert. Lokale Nachrichten und Anhänge erfordern eine verschlüsselte Festplatte oder ein verschlüsseltes Volume. Für Exporte kann optional ein passwortgeschütztes ZIP-Archiv mit AES-256-Verschlüsselung verwendet werden.
Nein. TgWitness ist ein unabhängiges Projekt, das auf Telethon basiert und unter der MIT-Lizenz vertrieben wird. Sie autorisieren Ihre eigenen Konten mithilfe der integrierten API-Einstellungen oder Ihres eigenen API-Paares.
PROJECT NOTICE / LICENCE
Taylor Wessing PartG mbB — German core, Hamburg office.
Our statement as the authors of TgWitness. It adds no condition to the MIT License. Read the complete notice and its source record.
IHR NÄCHSTER SCHRITT