 TgWitness
C'est vous qui choisissez le champ d'application.
Des discussions sélectionnées, un dossier Telegram ou l’intégralité du compte. Un espace de travail distinct pour chaque compte.
Comparez les modes de collecteCapturez les messages Telegram, conservez leurs modifications et exportez un enregistrement signé.
La démo utilise des données fictives. Aucune connexion à Telegram n'est requise.
Collecte via GitHub Actions (version préliminaire) Copie hors site sur S3 : configuration et restaurationLe briefing commence à 14:00.
Le briefing commence à 15:00.
Version précédente conservéeLe contenu capturé reste dans votre journal.
Le message disparaît. L'historique enregistré demeure.
01 L'ESPACE DE TRAVAIL
Parcourez l'interface à l'aide de données de démonstration fictives.
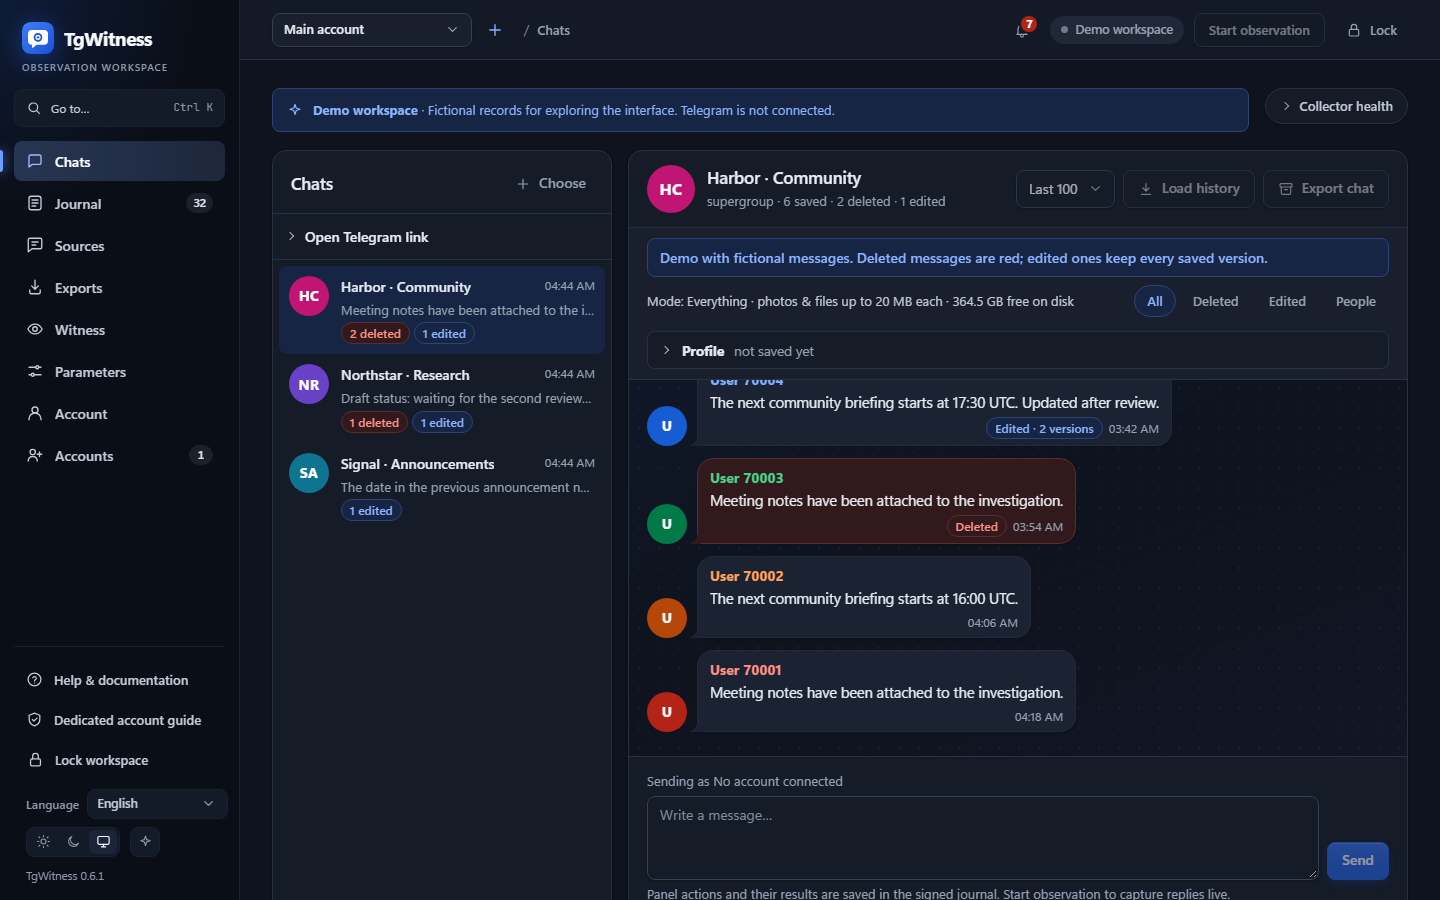
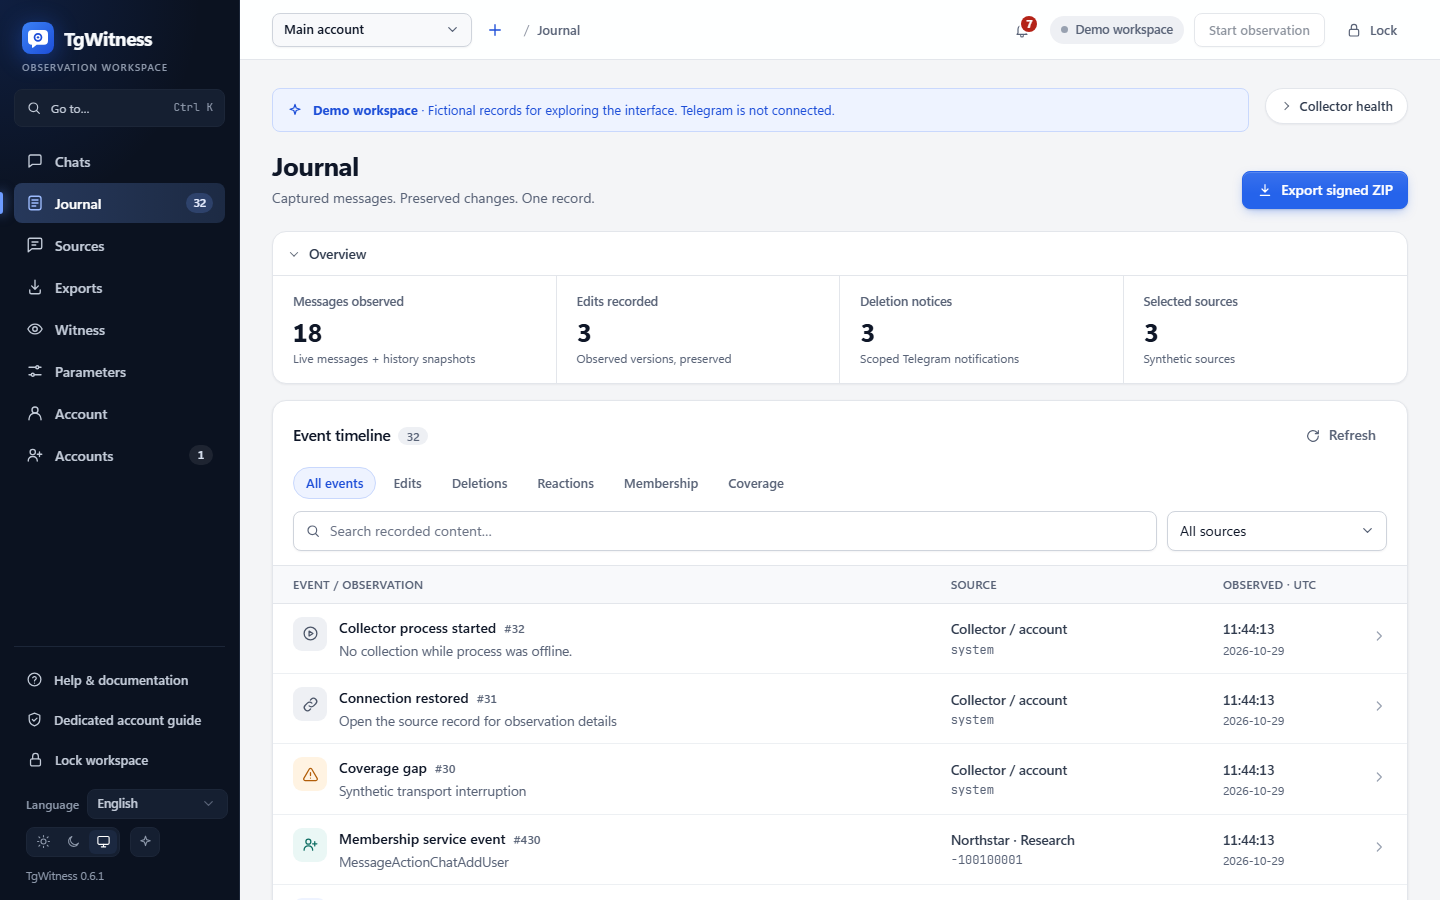
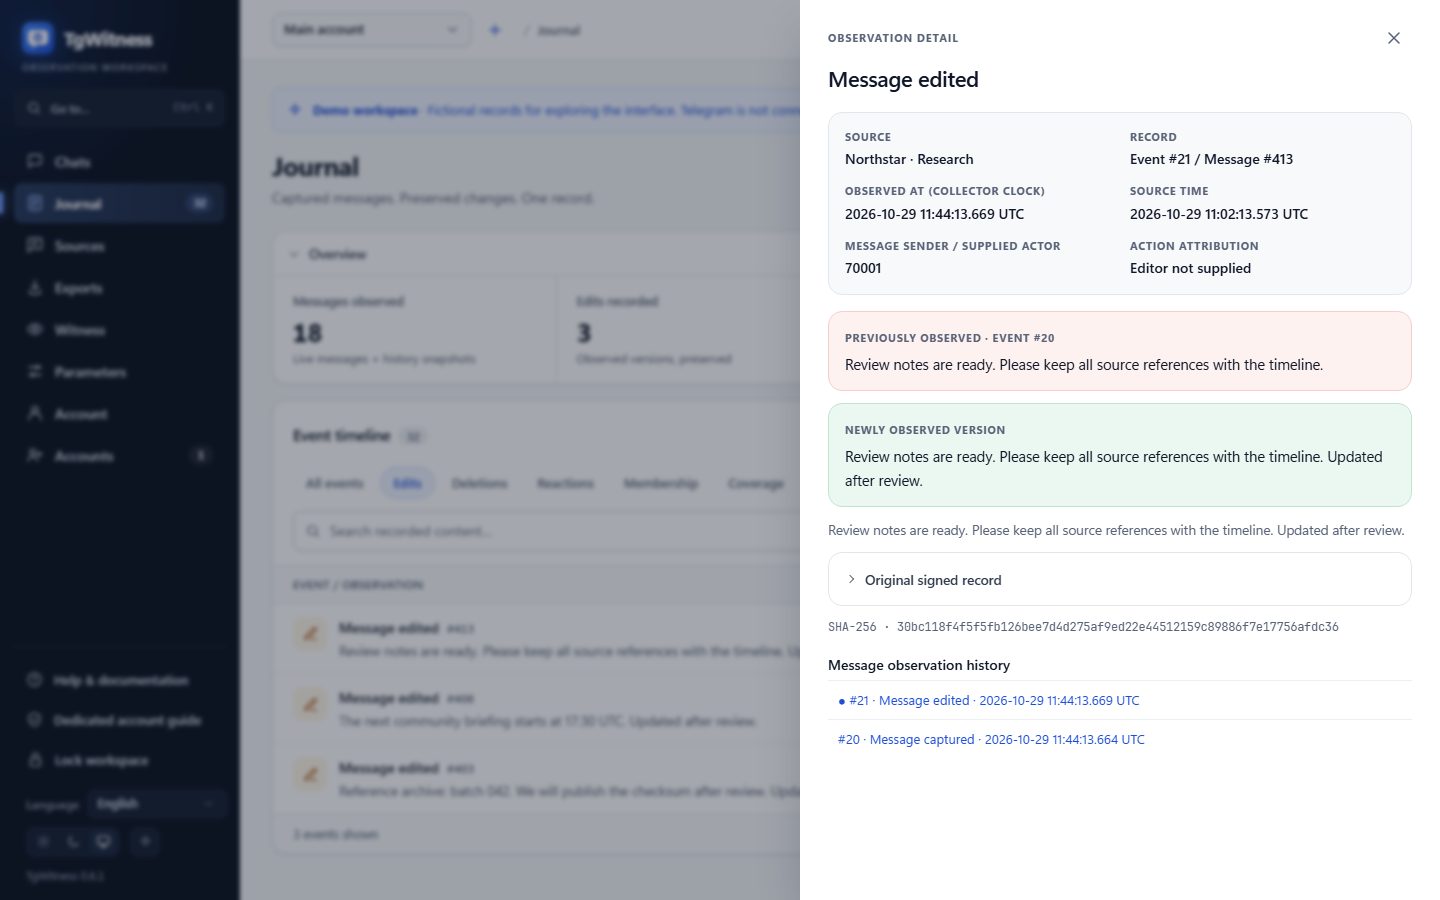
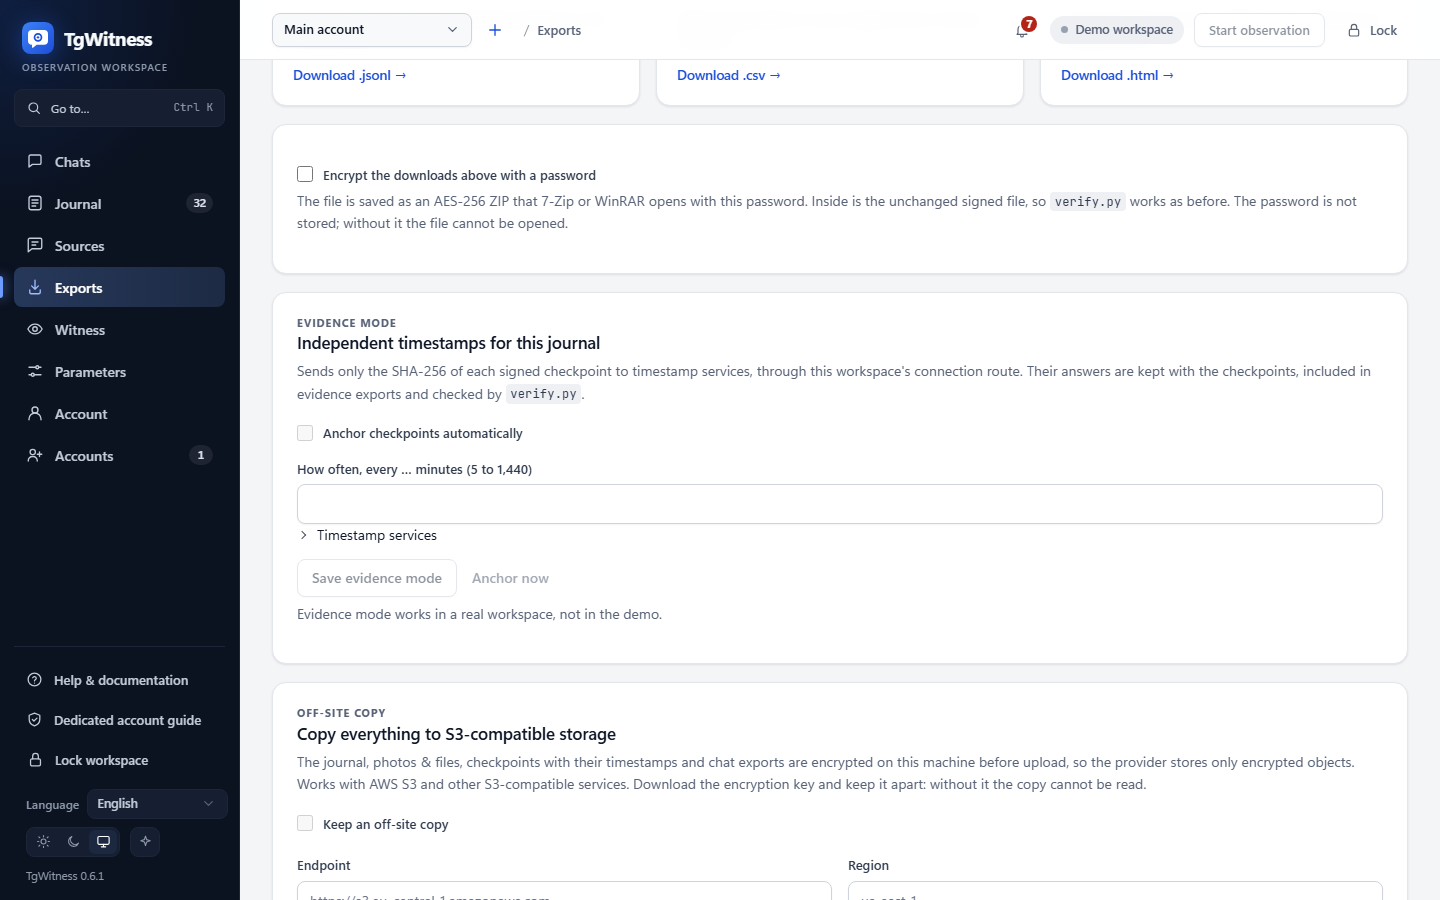
Des discussions sélectionnées, un dossier Telegram ou l’intégralité du compte. Un espace de travail distinct pour chaque compte.
Comparez les modes de collecteLes versions capturées, les notifications de suppression et les lacunes d’observation sont conservées dans le journal.
Consultez la matrice d'événementsFichier ZIP signé, fichiers conservés et rapport hors ligne. Protection par mot de passe en option.
Exporter et vérifierCOMMENT LE REGISTRE EST-IL CONSTITUÉ ?
Chaque événement est lié au hachage précédent et comporte une signature Ed25519.


Découvrez ce que chaque mécanisme de vérification permet d’établir et quelles sont ses limites.
Découvrez les huit niveaux de preuveCONÇU POUR ÊTRE EXAMINÉ
Transmettez vos observations, vos fichiers et un rapport HTML hors ligne dans un seul ensemble signé.
Consultez le modèle de preuveLes signatures détectent toute altération par rapport à une clé de confiance. Elles ne prouvent pas l’origine Telegram ni ne garantissent une capture complète. Le contenu du journal et les fichiers multimédias doivent être stockés de manière chiffrée, ce dont vous devez vous charger.
STOCKAGE, CONTINUITÉ ET VÉRIFICATION
Conservez des copies chiffrées et mettez en place des contrôles indépendants.
EXPORTATIONS → COPIE HORS SITE
Désactivé par défautJournal, fichiers, points de contrôle horodatés et exportations de discussions — cryptés avant leur transfert vers AWS S3 ou un stockage compatible.
AES-256-GCM crypte les objets sur cette machine. Le fournisseur reçoit les objets cryptés.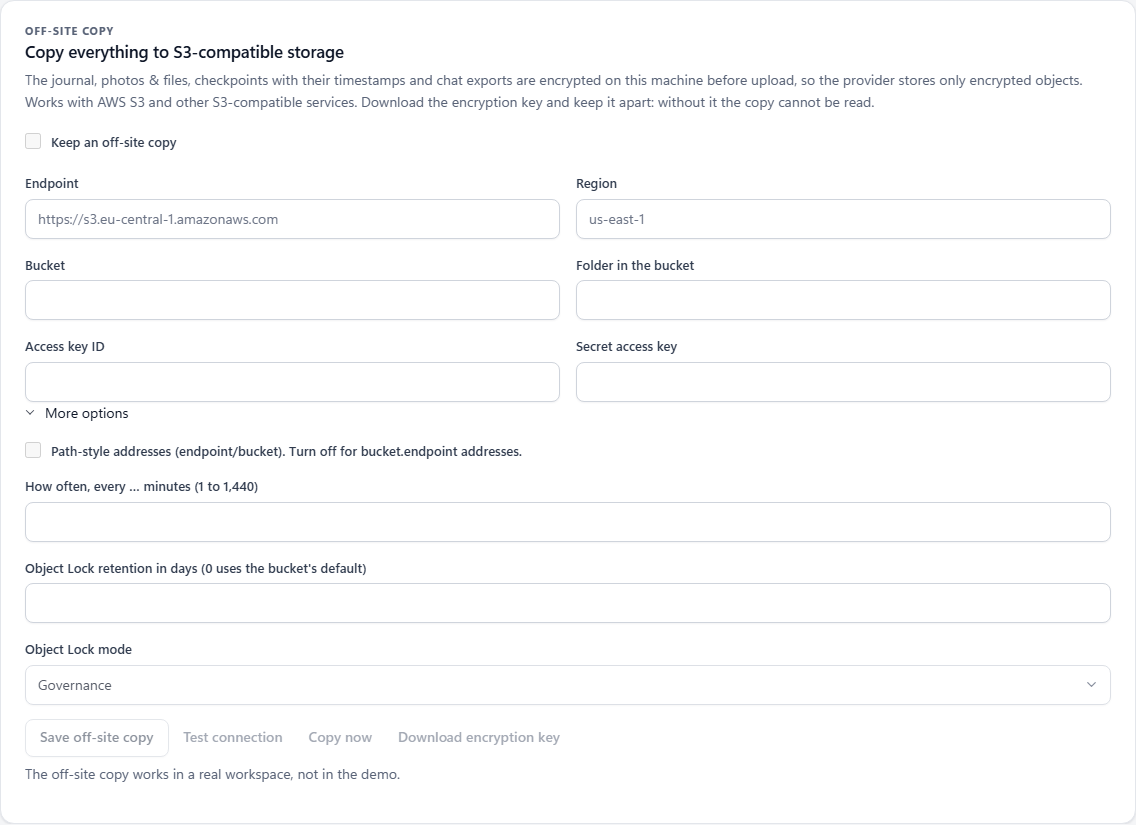
AES-256-GCMStockage compatible S3Ne permet pas de restaurer les données sans la clé de déchiffrement exportée, ni de se substituer à un témoin indépendant.
Alertes en cas de problème, modifications des discussions et résumés quotidiens via Apprise : messageries instantanées, e-mail ou votre propre webhook JSON.
Fonctionnalités : il n'envoie pas le texte des messages, sauf si vous activez l'option « extraits ».
Configurer les destinataires des notificationsHachage des horodatages à l'aide des normes RFC 3161 et OpenTimestamps.
Ne traite pas : il ne considère pas une confirmation de réception en attente comme un horodatage Bitcoin confirmé.
Vérifiez les preuves horodatéesUn serveur distinct conserve les observations signées et peut publier des points de contrôle «TGW1».
Ne fait pas : cela ne transforme pas deux espaces de travail sur un même hôte collecteur en témoins indépendants.
Configurer un WitnessReprise après redémarrage. Les vérifications supplémentaires et coverage.json indiquent les messages récupérés et les lacunes.
Ce qu’il ne fait pas : il ne reconstitue pas chaque modification manquée ni chaque message disparu.
Vérifier la continuité et les lacunesSUR VOTRE ORDINATEUR
Commencez par découvrir la démo. Connectez-vous à un compte dédié lorsque vous êtes prêt. Windows, Linux, macOS ou Docker.
Consultez le guide d'installationEssayez l'espace de travail fictif sans compte Telegram.
scripts\Demo.cmdLinux / macOS sh start.sh --demoTéléchargez le fichier ZIP source et décompressez-le, ou clonez le dépôt :
git clone https://github.com/phishdestroy/TgWitness.git
cd TgWitnessLe lancement de la source nécessite Python 3.11 ou une version ultérieure. Le lanceur Windows propose une installation si Python n'est pas présent.
Parcourir les versionsVous n'avez pas Python sous Windows ? Téléchargez le package portable, décompressez-le et double-cliquez sur « TgWitness.cmd ».
Double-cliquez sur Start.cmd ou exécutez la commande suivante dans PowerShell :
.\Start.cmdVous souhaitez simplement découvrir l'outil ? Double-cliquez sur scripts\Demo.cmd pour accéder à une démo isolée. Aucune connexion à Telegram n'est nécessaire.
Avec Python 3.11+ et venv, vous disposez des fonctionnalités suivantes :
sh start.shPour ouvrir le journal fictif à la place, exécutez la commande sh start.sh --demo.
Avec Docker en cours d'exécution et Compose 2.20+ installé :
docker compose up -d --build --wait
docker compose exec tgwitness cat /data/panel-token.txtLa deuxième commande affiche votre jeton de panneau privé. Conservez-le sur votre ordinateur.
Ouvrez le port 127.0.0.1:8787 après le lancement.
Pour les installations à partir des sources, le jeton est « data/live/panel-token.txt ». La connexion à Telegram peut s'effectuer via les paramètres API intégrés ou à l'aide de votre propre paire de clés obtenue sur my.telegram.org. Guide d'installation complet ↗
TgWitness 0.7.0 Quoi de neuf → · Fonctionnalités et limites connues →
UNE TÂCHE À LA FOIS
Quatre modes de collecte. Huit niveaux de vérification. Trouvez le flux de travail adapté à votre dossier.
Importation par numéro de téléphone, code QR et sessions prises en charge.
Listes publiques de MTProxy ou votre propre route.
Des points de contrôle signés sur votre chaîne Telegram.
Partagez l'historique capturé et vérifiez son intégrité.
Charger l'historique, examiner les sources IA, connecter un client MCP, reconnaître les médias enregistrés et envoyer des webhooks signés.
Disponible à partir de la source actuelle. La version préliminaire portable 0.7.0 est antérieure à ces outils.
Non. Il s'agit d'une page de projet statique contenant des exemples fictifs et des captures d'écran. L'application proprement dite s'exécute sur votre ordinateur ou votre serveur ; c'est là que s'effectue la connexion.
Non. TgWitness conserve le contenu que votre compte a détecté pendant que la collecte était en cours. Un instantané ultérieur de l'historique ne permet pas de reconstituer les modifications manquées ni les messages supprimés.
Les identifiants de compte et les secrets de signature sont stockés dans un coffre-fort chiffré. Les messages et pièces jointes locaux nécessitent un disque ou un volume chiffré. Les exportations peuvent, au choix, utiliser un fichier ZIP AES-256 protégé par mot de passe.
Non. TgWitness est un projet indépendant utilisant Telethon, distribué sous licence MIT. Vous autorisez vos propres comptes, soit via les paramètres API intégrés, soit à l’aide de votre propre paire d’API.
PROJECT NOTICE / LICENCE
Taylor Wessing PartG mbB — German core, Hamburg office.
Our statement as the authors of TgWitness. It adds no condition to the MIT License. Read the complete notice and its source record.
VOTRE PROCHAINE ÉTAPE